WanGuard 9.0
DDoS-Schutz, zugeschnitten auf Ihr Netz.
Implementiert, abgestimmt und betreut von ITORO.
Wie schnell reagiert der WanGuard-Schutz?
Die Reaktionszeit von WanGuard hängt davon ab, wie der Traffic erfasst wird. Unsere Empfehlung, von der schnellsten zur langsamsten Methode: Port Mirror, IPFIX 315, sFlow und zuletzt NetFlow/IPFIX.
Die Traffic-Kopie per Port Mirror und IPFIX 315 liefert vollständige Paketinformationen einschließlich Fragmentierung. Bei sFlow ist sie nur in den gesampelten Paketen sichtbar, NetFlow und IPFIX übermitteln sie in der Regel nicht. Mit NetFlow, sFlow und IPFIX arbeitet der Schutz gleich, jede Reaktion erfolgt aber erst nach dem Flow-Export durch Switch oder Router.
WanGuard 9.0 und 8.5: Zeit von der Erkennung bis zur Reaktion
Kürzer = besser (schneller). Typische Reaktionszeit in laufenden ITORO-Installationen und laut Hersteller. Bei sFlow, NetFlow und IPFIX reagieren Blackholing und Filterung gleich, nach dem Flow-Export.
Was passiert in den ersten Sekunden eines DDoS-Angriffs?
Drei typische Schutzaktionen. WanGuard wählt die Reaktion nach Stärke des Angriffs: zuerst ein präziser Filter, bei Überschreiten der Schwelle Blackholing und, sobald der Angriff die Leitung (Uplink) zu sättigen beginnt, die Umleitung des Präfixes zu einem Scrubbing-Center, das den Traffic bereinigt.
So sieht ein Angriff in der WanGuard 9.0-Konsole aus
Jede Phase im Vollbild. Aktivieren Sie „ITORO-Kommentar“, um zu sehen, worauf wir achten; klicken Sie auf einen Screen, um ihn zu vergrößern.
Galerie
Zum Vergrößern klicken.
Screens des Herstellers
WanGuard 9.0 für Ihr Netz
Wir verkaufen keine Module, sondern funktionierenden Schutz: von der Wahl der Datenquelle bis zur Wartung.
Traffic-Kopie per Port Mirror oder Flows von vorhandenen Routern – passend zu Topologie und Budget.
RTBH, BGP FlowSpec und Filter, konfiguriert für Ihre Router und Transit-Provider, mit Bedingungen und Prioritäten.
Kundengruppen, Schwellwert-Vorlagen und Traffic-Profile – ohne Fehlalarme in der Spitzenlast.
Kundenportal, Berichte nach einem Angriff und eine Liste der Aktionen, die WanGuard nach Auslösen des Schutzes ausgeführt hat.
Schutzereignisse und Trends, Statistiken und Traffic-Telemetrie im gesamten WanGuard – vom einzelnen Angriff bis zur Historie über 5 Jahre.
Updates, Überprüfung von Schwellen und Reaktionen, Support von SILVER bis PLATINUM.
Für wen ist WanGuard?
Schutz des Betreibernetzes und seiner Kunden – Privat- und Geschäftskunden – vor volumetrischen Angriffen. Erkennung aus einer Traffic-Kopie oder aus NetFlow, sFlow, IPFIX der Edge-Router, Reaktion per RTBH und BGP FlowSpec am eigenen Netzrand.
Installationen ähnlich wie in Rechenzentren: sehr viele Präfixe, Profile und Schwellen so abgestimmt, dass großer legitimer Traffic nicht blockiert wird – im Hosting sieht er anders aus als bei einem ISP. Präzise Filterregeln statt Abschalten der ganzen Adresse, damit der Dienst des Kunden erreichbar bleibt.
Unsere größten Installationen: viele Sensoren und viele Geräte, die Traffic als Flows exportieren, vor allem aber die umfangreichsten Listen, Profile und Schwellen – für Tausende Präfixe. Solche Systeme verwalten wir überwiegend per API, damit WanGuard vollständig mit den Vertriebssystemen synchronisiert und technisch konsistent mit den Kundenprofilen ist.
Netze, die bereits ein eigenes, umfangreiches Schutzsystem haben, setzen WanGuard als zusätzliche, schnelle Schicht an ausgewählten Standorten oder für ausgewählte Kunden ein. Sie können ihren Kunden auch einen eigenen Schutz mit vollem Zugriff und Verwaltungsmöglichkeit anbieten.
WanGuard-Erweiterung
Juniper MX Firewall mit Telemetrie in Grafana
WanGuard reagiert auf Ereignisse: Angriffe aus dem Internet und ausgehende Angriffe Ihrer Kunden, die weitere Angriffe auf das Netz ziehen. Firewall-Filter auf dem Juniper MX wirken ständig und schützen Router und Netz, bevor überhaupt etwas erkannt wird. Die Router-Telemetrie fließt alle 60 Sekunden in Grafana-Dashboards.
Juniper MX Firewall ansehen ›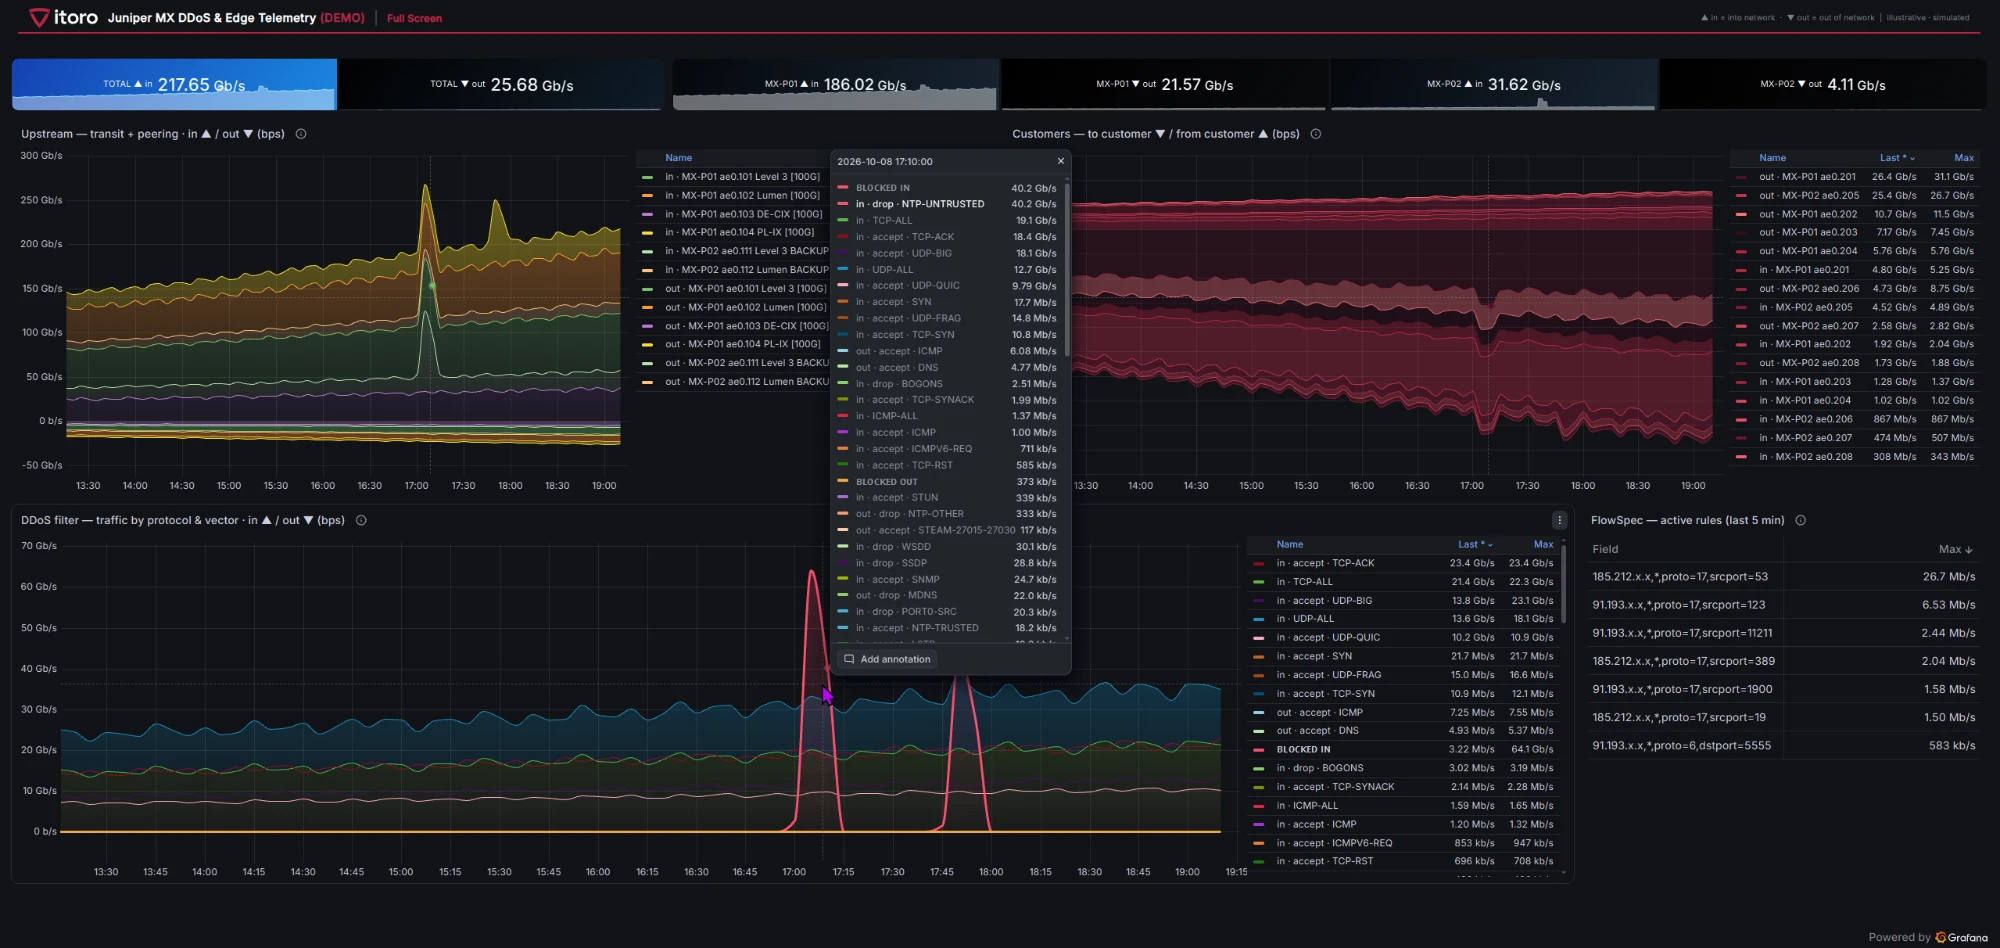
Welche Angriffe erkennt WanGuard?
Schutz auf Layer 4: TCP, UDP und ICMP. Bei HTTP, HTTPS oder SSH sieht WanGuard nur das Traffic-Volumen, ohne Inhaltsanalyse.
Volumetrisch
Floods, TCP-Flags und ihre Kombinationen, Fragmente, Traffic auf Port 0.
Amplification-Vektoren
DNS, NTP, SSDP, Memcached, CLDAP, CHARGEN, SNMP, SLP, ARMS, CoAP, WSDD, STUN, MSSQLRS, RIPv1, mDNS, RPCBIND, NBNS, DNS‑UDP.
Carpet Bombing
Angriff auf viele Adressen eines Subnetzes gleichzeitig.
Ausgehender Traffic
Infizierte Geräte im Kundennetz, die selbst angreifen.
Was WanGuard 9.0 ändert
Aus den Herstellerangaben ausgewählt, mit Blick auf den Betrieb beim Netzbetreiber.
Traffic-Profile statt einer einzigen Schwelle
WanGuard lernt, wie der normale Traffic jedes Kunden über Tag und Woche aussieht, und reagiert auf Abweichungen von diesem Profil statt auf eine Schwelle für alle.
Neue Angriffsvektoren: 15 Decoder
ARMSCoAPWSDDSTUNMSSQLRSRIPv1mDNSRPCBINDNBNSDNS‑UDPTCP0UDP0TCP+ACK+PSHTCP+RST+FINTCP+FIN
Schwellen für Subnetze (Carpet Bombing)
Schwellwertregeln für beliebige Subnetze /20–/30 in IPv4 und /36–/64 in IPv6.
ClickHouse für Flows und Diagramme
Sankey, Heatmaps und Diagramme nach Flow-Dimensionen, ohne Skalierungsgrenzen.
Inline-Filterung über 100 Gbit/s
Hardware-Filterung mit DPDK auf Mellanox/NVIDIA-Karten. Laut Hersteller greifen die Regeln des Packet Filter in < 1 s.
IPFIX 315 und Nokia SHIM
Paketexport von Juniper-Routern (Inline Monitoring) und Nokia-SHIM-Dekapsulierung.
BGP: mehr Reaktionsmöglichkeiten
Large Communities, redirect-to-nexthop-ietf und im Filter Umleitung des Traffics per BGP FlowSpec statt Verwerfen.
Reaktionszeitachse im Angriffsbericht
Der Bericht zeigt die einzelnen Schutzaktionen und BGP-Announcements im Zeitverlauf.
SSO-Anmeldung per SAML 2.0
Anmeldung an der Konsole über das Identitätssystem Ihres Unternehmens.
Wartung, die Ihr Team entlastet
Dasselbe Team implementiert und betreut die Installation. Ihre Administratoren und Ihr NOC kümmern sich um das Netz, nicht um den Anti-DDoS-Server.
Sensoren und Filter
Prüfung alle paar Minuten, automatische Wiederherstellung.
Sensor ohne Traffic
Ein abgeschalteter Port Mirror oder SPAN fällt auf.
Telemetrie
Rund 400 Parameter der Server und BGP-Sessions.
Backups
Täglich und vor jeder Änderung.
Änderungen
Nur nach Ihrer Freigabe, mit Arbeitsbericht.
Wichtige Erinnerungen
Zu Lizenzen, Support sowie wichtigen Wartungsmaßnahmen und Updates.
Berichte für die Geschäftsführung
Paket GOLD: Angriffe, Vektoren, infizierte Hosts.
Präfix-Audit
Jedes Netz aus der IP Zone gegen die ITORO-Vorlage.
Schwellen-Audit
Amplifications, TCP-Flags, Protokolle aus 9.0.
Profiling
Schwellen und Profile aus dem Traffic Ihres Netzes.
Schwellen nach Auslösungen
Zu empfindliche und nie auslösende Schwellen zur Korrektur.
Angriffstrends
Vektoren, Uhrzeiten, Reaktionszeit.
Fehlalarme
Und Stellen, an denen ein Angriff ohne Alarm durchkommen konnte.
Zusammenfassung
Schwellen vor und nach dem Tuning.
Prüfen wir Ihr Netz
Topologie, Leitungen und Router – eine Installationsvariante von WanGuard 9.0 mit Preis aus der Preisliste.
Mit einem Ingenieur sprechenPreise