WanGuard 9.0
Ochrona przed atakami DDoS sprofilowana dla Twojej sieci.
Wdrożona, dostrojona i utrzymywana przez ITORO.
Ile trwa reakcja ochrony WanGuard
Czas reakcji WanGuard zależy od sposobu zbierania ruchu. Nasze zalecenia, od najszybszej metody do najwolniejszej: port mirror, IPFIX 315, sFlow, a na końcu NetFlow/IPFIX.
Kopia ruchu z port mirror i IPFIX 315 daje pełną informację o pakietach, łącznie z ich fragmentacją. W sFlow widać ją tylko w próbkowanych pakietach, a NetFlow i IPFIX zwykle jej nie przekazują. Przy NetFlow, sFlow i IPFIX ochrona działa tak samo, a każda reakcja następuje dopiero po eksporcie flowów ze switcha lub routera.
WanGuard 9.0 i 8.5: czas od wykrycia do reakcji
Krócej = lepiej (szybciej). Typowy czas reakcji w działających wdrożeniach ITORO i według producenta. Przy sFlow, NetFlow i IPFIX blackholing i filtrowanie reagują tak samo, po eksporcie flowów.
Co się dzieje w pierwszych sekundach ataku DDoS?
Trzy typowe akcje ochrony. WanGuard dobiera reakcję do siły ataku: najpierw precyzyjny filtr, przy przekroczeniu progu blackholing, a gdy atak zaczyna wysycać łącze (Uplink) – przełączenie prefiksu do centrum scrubbingu, które czyści ruch.
Tak wygląda atak w konsoli WanGuard 9.0
Każdy etap na pełnym ekranie. Włącz „Komentarz ITORO”, żeby zobaczyć, na co patrzymy; kliknij ekran, żeby go powiększyć.
Galeria
Kliknij, żeby powiększyć.
Ekrany producenta
WanGuard 9.0 dla Twojej sieci
Nie sprzedajemy modułów, tylko działającą ochronę: od doboru źródła danych po utrzymanie.
Kopia ruchu z port mirror albo flow z istniejących routerów – dobieramy do topologii i budżetu.
RTBH, BGP FlowSpec i filtr skonfigurowane pod Twoje routery i operatorów tranzytowych, z warunkami i priorytetami.
Grupy klientów, szablony progów i profile ruchu – bez fałszywych alarmów w szczycie.
Portal Klienta, raporty po ataku i lista akcji uruchomionych przez WanGuard po wyzwoleniu ochrony.
Zdarzenia i trendy ochrony, przegląd statystyk i telemetria ruchu w całym WanGuard – od pojedynczego ataku po historię z 5 lat.
Aktualizacje, przegląd progów i reakcji, wsparcie od SILVER do PLATINUM.
Dla kogo jest WanGuard
Ochrona sieci operatora i jego klientów – abonentów i firm – przed atakami wolumetrycznymi. Wykrywanie z kopii ruchu albo z NetFlow, sFlow, IPFIX z routerów brzegowych, a reakcja przez RTBH i BGP FlowSpec na własnym brzegu sieci.
Wdrożenia podobne do centrów danych: bardzo dużo prefiksów, a profile i progi dopasowane tak, żeby nie blokować dużego, prawidłowego ruchu, który w hostingu wygląda inaczej niż u operatora ISP. Precyzyjne reguły filtrujące zamiast odcinania całego adresu, więc usługa klienta zostaje dostępna.
Nasze największe wdrożenia: wiele sensorów i wiele urządzeń eksportujących ruch w postaci flow, a przede wszystkim najbardziej rozbudowane listy, profile i progi – dla tysięcy prefiksów. Takie systemy zarządzamy głównie przez API, żeby WanGuard był w pełni zsynchronizowany z systemami sprzedaży i zgodny technicznie z profilami klientów.
Sieci, które mają już własny, rozbudowany system ochrony, wdrażają WanGuard jako dodatkową, szybką warstwę w wybranych lokalizacjach albo dla wybranych klientów. Mogą też zaoferować klientom własną ochronę z pełnym dostępem i możliwością zarządzania.
Rozszerzenie WanGuard
Juniper MX firewall z telemetrią w Grafanie
WanGuard reaguje na zdarzenia: ataki z internetu i ataki wychodzące od Twoich klientów, które ściągają na sieć kolejne ataki. Filtry firewall na Juniper MX działają stale i chronią router oraz sieć, zanim cokolwiek zostanie wykryte. Telemetria z routera co 60 sekund trafia do dashboardów Grafany.
Zobacz Juniper MX firewall ›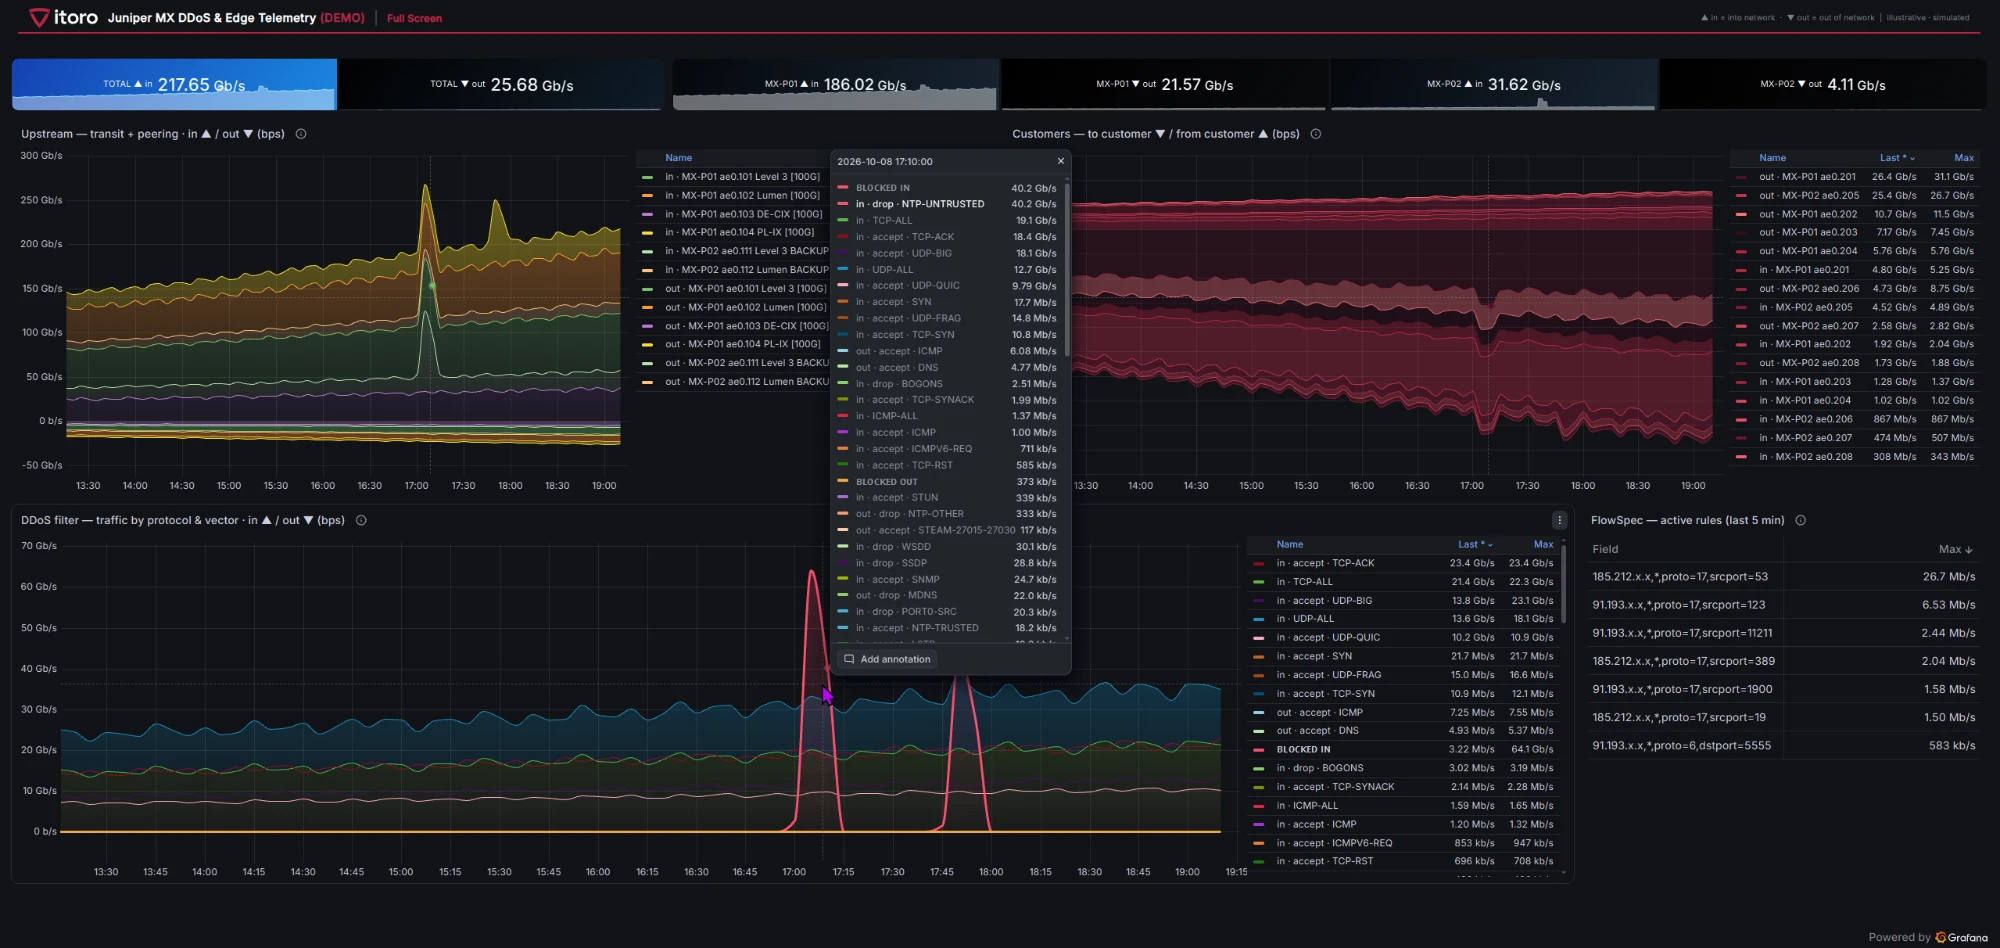
Jakie ataki rozpoznaje WanGuard
Ochrona w Layer 4: TCP, UDP i ICMP. Przy HTTP, HTTPS czy SSH WanGuard widzi tylko wolumen ruchu, bez analizy treści.
Wolumetryczne
Floody, flagi TCP i ich kombinacje, fragmenty, ruch na port 0.
Wektorów amplifikacji
DNS, NTP, SSDP, Memcached, CLDAP, CHARGEN, SNMP, SLP, ARMS, CoAP, WSDD, STUN, MSSQLRS, RIPv1, mDNS, RPCBIND, NBNS, DNS‑UDP.
Carpet bombing
Atak na wiele adresów w podsieci naraz.
Ruch wychodzący
Zainfekowane urządzenia w sieci klienta, które same atakują.
Co zmienia WanGuard 9.0
Wybrane z informacji producenta pod kątem pracy operatora.
Profile ruchu zamiast jednego progu
WanGuard uczy się, jak wygląda zwykły ruch każdego klienta w ciągu doby i tygodnia, i reaguje na odchylenie od tego profilu, a nie na jeden próg dla wszystkich.
Nowe wektory ataków: 15 dekoderów
ARMSCoAPWSDDSTUNMSSQLRSRIPv1mDNSRPCBINDNBNSDNS‑UDPTCP0UDP0TCP+ACK+PSHTCP+RST+FINTCP+FIN
Progi na podsieciach (carpet bombing)
Reguły progowe dla dowolnej podsieci /20–/30 w IPv4 i /36–/64 w IPv6.
ClickHouse dla flow i wykresów
Sankey, heatmapy i wykresy po wymiarach flow, bez limitów skali.
Filtrowanie inline powyżej 100 Gbit/s
Sprzętowe filtrowanie z DPDK na kartach Mellanox/NVIDIA. Według producenta Packet Filter nakłada reguły w < 1 s.
IPFIX 315 i Nokia SHIM
Eksport pakietów z routerów Juniper (inline monitoring) i dekapsulacja Nokia SHIM.
BGP: więcej możliwości reakcji
Large communities, redirect-to-nexthop-ietf, a w Filtrze przekierowanie ruchu przez BGP FlowSpec zamiast odrzucenia.
Oś reakcji w raporcie ataku
Raport pokazuje kolejne akcje ochrony i ogłoszenia BGP w czasie.
Logowanie SSO SAML 2.0
Logowanie do konsoli przez firmowy system tożsamości.
Utrzymanie, które odciąża Twój zespół
Ten sam zespół wdraża i utrzymuje instalację. Twoi administratorzy i NOC zajmują się siecią, a nie serwerem anty-DDoS.
Sensory i filtry
Kontrola co kilka minut, automatyczne przywracanie.
Sensor bez ruchu
Zgaszony port mirror lub SPAN wychodzi na jaw.
Telemetria
Około 400 parametrów serwerów i sesji BGP.
Kopie
Codziennie i przed każdą zmianą.
Zmiany
Tylko po Twojej akceptacji, z raportem prac.
Ważne przypomnienia
O licencjach, wsparciu oraz ważnych akcjach serwisowych i aktualizacjach.
Raporty dla zarządu
Pakiet GOLD: ataki, wektory, zainfekowane hosty.
Audyt prefiksów
Każda sieć z IP Zone kontra wzorzec ITORO.
Audyt progów
Amplifikacje, flagi TCP, protokoły z 9.0.
Profilowanie
Progi i profile z ruchu Twojej sieci.
Progi według wyzwoleń
Za czułe i martwe progi do poprawy.
Trendy ataków
Wektory, godziny, czas reakcji.
Fałszywe alarmy
I miejsca, gdzie atak mógł przejść bez alarmu.
Podsumowanie
Progi przed i po strojeniu.
Sprawdźmy Twoją sieć
Topologia, łącza i routery – wariant wdrożenia WanGuard 9.0 z ceną z cennika.
Kontakt z inżynieremCennik