WanGuard 9.0
Protection contre les attaques DDoS profilée pour votre réseau.
Déployée, réglée et maintenue par ITORO.
Combien de temps prend la réaction de la protection WanGuard
Le temps de réaction de WanGuard dépend de la méthode de collecte du trafic. Nos recommandations, de la méthode la plus rapide à la plus lente : port mirror, IPFIX 315, sFlow, et enfin NetFlow/IPFIX.
La copie du trafic par port mirror et IPFIX 315 fournit une information complète sur les paquets, y compris leur fragmentation. En sFlow, elle n'est visible que dans les paquets échantillonnés, et NetFlow et IPFIX ne la transmettent généralement pas. Avec NetFlow, sFlow et IPFIX, la protection fonctionne de la même manière, et chaque réaction n'intervient qu'après l'export des flows par le switch ou le routeur.
WanGuard 9.0 et 8.5 : délai entre la détection et la réaction
Plus court = mieux (plus rapide). Temps de réaction typique dans les déploiements ITORO en production et selon l'éditeur. Avec sFlow, NetFlow et IPFIX, le blackholing et le filtrage réagissent de la même manière, après l'export des flows.
Que se passe-t-il dans les premières secondes d'une attaque DDoS ?
Trois actions de protection typiques. WanGuard adapte la réaction à la force de l'attaque : d'abord un filtre précis, puis le blackholing au dépassement du seuil, et lorsque l'attaque commence à saturer le lien (Uplink) – la bascule du préfixe vers un centre de scrubbing, qui nettoie le trafic.
Voici à quoi ressemble une attaque dans la console WanGuard 9.0
Chaque étape en plein écran. Activez « Commentaire ITORO » pour voir ce que nous regardons ; cliquez sur l'écran pour l'agrandir.
Galerie
Cliquez pour agrandir.
Écrans de l'éditeur
WanGuard 9.0 pour votre réseau
Nous ne vendons pas des modules, mais une protection qui fonctionne : du choix de la source de données à la maintenance.
Copie du trafic par port mirror ou flows de vos routeurs existants – choisis selon la topologie et le budget.
RTBH, BGP FlowSpec et filtre configurés pour vos routeurs et vos opérateurs de transit, avec conditions et priorités.
Groupes de clients, modèles de seuils et profils de trafic – sans fausses alertes aux heures de pointe.
Portail Client, rapports après attaque et liste des actions lancées par WanGuard au déclenchement de la protection.
Événements et tendances de la protection, synthèse des statistiques et télémétrie du trafic dans tout WanGuard – d'une attaque isolée à un historique sur 5 ans.
Mises à jour, revue des seuils et des réactions, support de SILVER à PLATINUM.
Pour qui est WanGuard
Protection du réseau de l'opérateur et de ses clients – abonnés et entreprises – contre les attaques volumétriques. Détection à partir d'une copie du trafic ou de NetFlow, sFlow, IPFIX des routeurs de bordure, et réaction par RTBH et BGP FlowSpec sur votre propre bordure de réseau.
Des déploiements proches de ceux des centres de données : un très grand nombre de préfixes, et des profils et seuils ajustés pour ne pas bloquer un trafic légitime important, qui chez un hébergeur a un autre profil que chez un opérateur FAI. Des règles de filtrage précises au lieu de couper l'adresse entière, donc le service du client reste disponible.
Nos plus grands déploiements : de nombreux sensors et de nombreux équipements exportant le trafic sous forme de flows, et surtout les listes, profils et seuils les plus étendus – pour des milliers de préfixes. Nous gérons ces systèmes principalement via l'API, afin que WanGuard soit entièrement synchronisé avec les systèmes de vente et techniquement conforme aux profils des clients.
Les réseaux qui disposent déjà de leur propre système de protection étendu déploient WanGuard comme couche supplémentaire et rapide sur certains sites ou pour certains clients. Ils peuvent aussi proposer à leurs clients leur propre protection avec un accès complet et la possibilité de la gérer.
Extension de WanGuard
Firewall Juniper MX avec télémétrie dans Grafana
WanGuard réagit aux événements : attaques venant d'Internet et attaques sortantes émises par vos clients, qui attirent de nouvelles attaques sur le réseau. Les filtres firewall sur Juniper MX fonctionnent en permanence et protègent le routeur et le réseau avant même qu'une détection ait lieu. La télémétrie du routeur alimente les dashboards Grafana toutes les 60 secondes.
Voir le firewall Juniper MX ›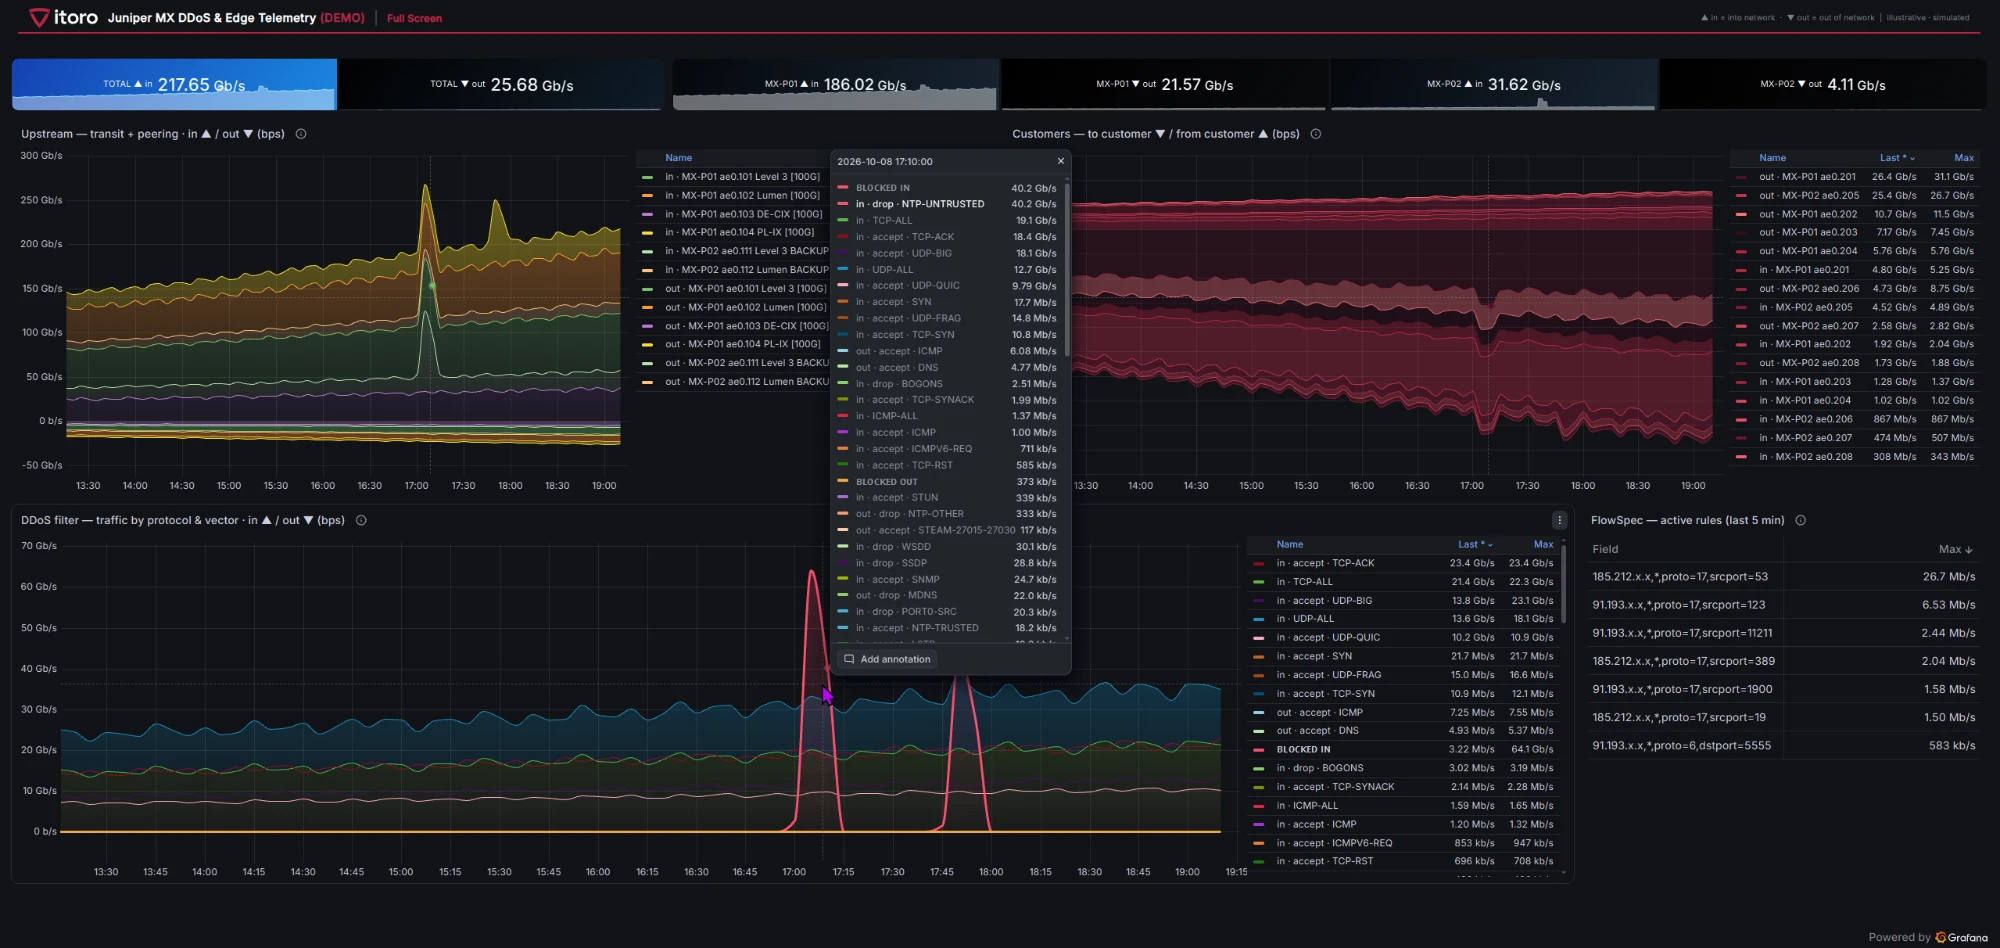
Quelles attaques WanGuard reconnaît-il
Protection en Layer 4 : TCP, UDP et ICMP. Pour HTTP, HTTPS ou SSH, WanGuard ne voit que le volume de trafic, sans analyse du contenu.
Volumétriques
Floods, flags TCP et leurs combinaisons, fragments, trafic vers le port 0.
Vecteurs d'amplification
DNS, NTP, SSDP, Memcached, CLDAP, CHARGEN, SNMP, SLP, ARMS, CoAP, WSDD, STUN, MSSQLRS, RIPv1, mDNS, RPCBIND, NBNS, DNS‑UDP.
Carpet bombing
Attaque simultanée sur de nombreuses adresses d'un sous-réseau.
Trafic sortant
Équipements infectés dans le réseau du client, qui attaquent eux-mêmes.
Ce que change WanGuard 9.0
Sélection parmi les informations de l'éditeur, du point de vue du travail d'un opérateur.
Des profils de trafic au lieu d'un seuil unique
WanGuard apprend à quoi ressemble le trafic normal de chaque client sur la journée et la semaine, et réagit à un écart par rapport à ce profil, et non à un seuil unique pour tous.
Nouveaux vecteurs d'attaque : 15 décodeurs
ARMSCoAPWSDDSTUNMSSQLRSRIPv1mDNSRPCBINDNBNSDNS‑UDPTCP0UDP0TCP+ACK+PSHTCP+RST+FINTCP+FIN
Seuils sur des sous-réseaux (carpet bombing)
Règles de seuil pour tout sous-réseau /20–/30 en IPv4 et /36–/64 en IPv6.
ClickHouse pour les flows et les graphiques
Sankey, heatmaps et graphiques selon les dimensions des flows, sans limite d'échelle.
Filtrage inline au-delà de 100 Gbit/s
Filtrage matériel avec DPDK sur cartes Mellanox/NVIDIA. Selon l'éditeur, Packet Filter applique les règles en < 1 s.
IPFIX 315 et Nokia SHIM
Export des paquets depuis les routeurs Juniper (inline monitoring) et décapsulation Nokia SHIM.
BGP : davantage de possibilités de réaction
Large communities, redirect-to-nexthop-ietf, et dans le Filtre, redirection du trafic par BGP FlowSpec au lieu de son rejet.
Chronologie des réactions dans le rapport d'attaque
Le rapport montre les actions de protection successives et les annonces BGP dans le temps.
Connexion SSO SAML 2.0
Connexion à la console via le système d'identité de l'entreprise.
Une maintenance qui soulage votre équipe
La même équipe déploie et maintient l'installation. Vos administrateurs et votre NOC s'occupent du réseau, et non du serveur anti-DDoS.
Sensors et filtres
Contrôle toutes les quelques minutes, rétablissement automatique.
Sensor sans trafic
Un port mirror ou un SPAN éteint est détecté.
Télémétrie
Environ 400 paramètres des serveurs et des sessions BGP.
Sauvegardes
Chaque jour et avant chaque modification.
Modifications
Uniquement après votre accord, avec un rapport des travaux.
Rappels importants
Sur les licences, le support ainsi que les opérations de maintenance et mises à jour importantes.
Rapports pour la direction
Formule GOLD : attaques, vecteurs, hôtes infectés.
Audit des préfixes
Chaque réseau de l'IP Zone comparé au modèle ITORO.
Audit des seuils
Amplifications, flags TCP, protocoles de la 9.0.
Profilage
Seuils et profils issus du trafic de votre réseau.
Seuils selon les déclenchements
Seuils trop sensibles et seuils morts à corriger.
Tendances des attaques
Vecteurs, heures, temps de réaction.
Fausses alertes
Et les endroits où une attaque a pu passer sans alerte.
Synthèse
Seuils avant et après le réglage.
Examinons votre réseau
Topologie, liens et routeurs – variante de déploiement de WanGuard 9.0 avec le prix issu des tarifs.
Parler à un ingénieurTarifs