 6. Oktober 2026
·
4 Min. Lesezeit
Status, Aufsichtsbehörde, Bußgeldobergrenzen und Lücken im Browser prüfen. 27 EU-Staaten, 24 Sprachen, ohne Konto, keine Datenübertragung.
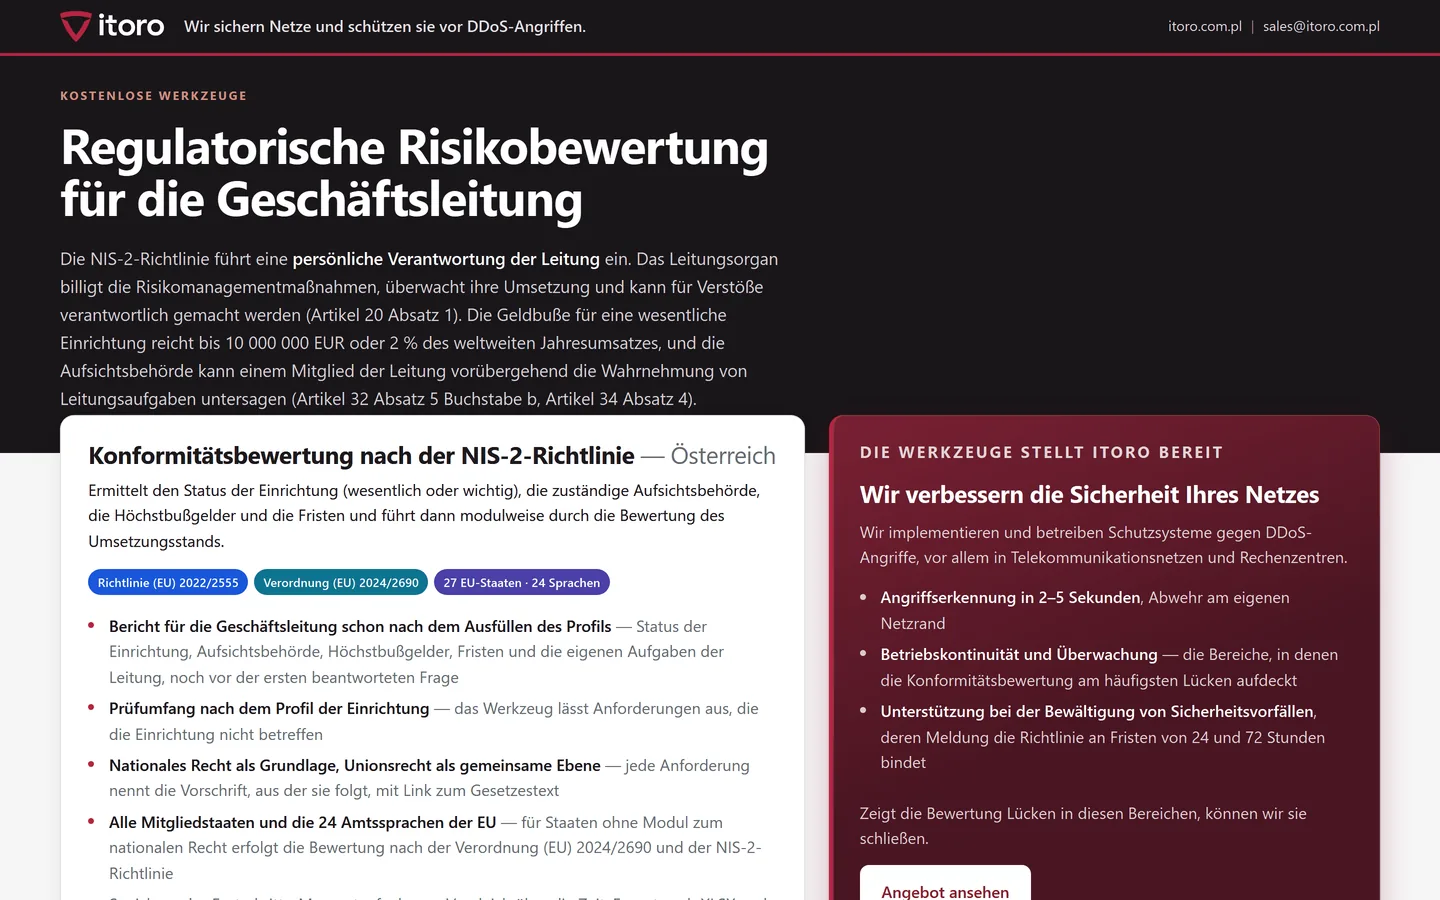
Wir veröffentlichen ein Werkzeug für die NIS-2-Konformitätsbewertung: Sobald das Unternehmensprofil ausgefüllt ist, zeigt es einem Netzbetreiber oder Rechenzentrum, welchen Status es nach NIS 2 hat, welche Aufsichtsbehörde zuständig ist, welches Bußgeld höchstens droht und wie viel Arbeit noch vor ihm liegt. Es läuft in 24 Sprachen, für jeden EU-Mitgliedstaat, und überträgt keine Daten.
NIS-2-Konformitätsbewertung öffnen
Warum wir die NIS-2-Konformitätsbewertung entwickelt haben
Mit NIS 2 fallen Tausende Unternehmen erstmals unter eine Regulierung der Cybersicherheit, darunter die meisten Internetanbieter und Betreiber von Rechenzentren. Die ersten Fragen sind immer dieselben: Sind wir erfasst, sind wir eine besonders wichtige oder eine wichtige Einrichtung, wer beaufsichtigt uns, wie hoch kann ein Bußgeld ausfallen und womit fangen wir an? Das Werkzeug beantwortet sie sofort und zeigt anschließend den Umsetzungsstand Bereich für Bereich.
Wir haben es entwickelt, damit Unternehmen unserer Branche diese erste Phase schneller hinter sich bringen und sofort wissen, wie viel Arbeit vor ihnen liegt.
Was Sie erhalten
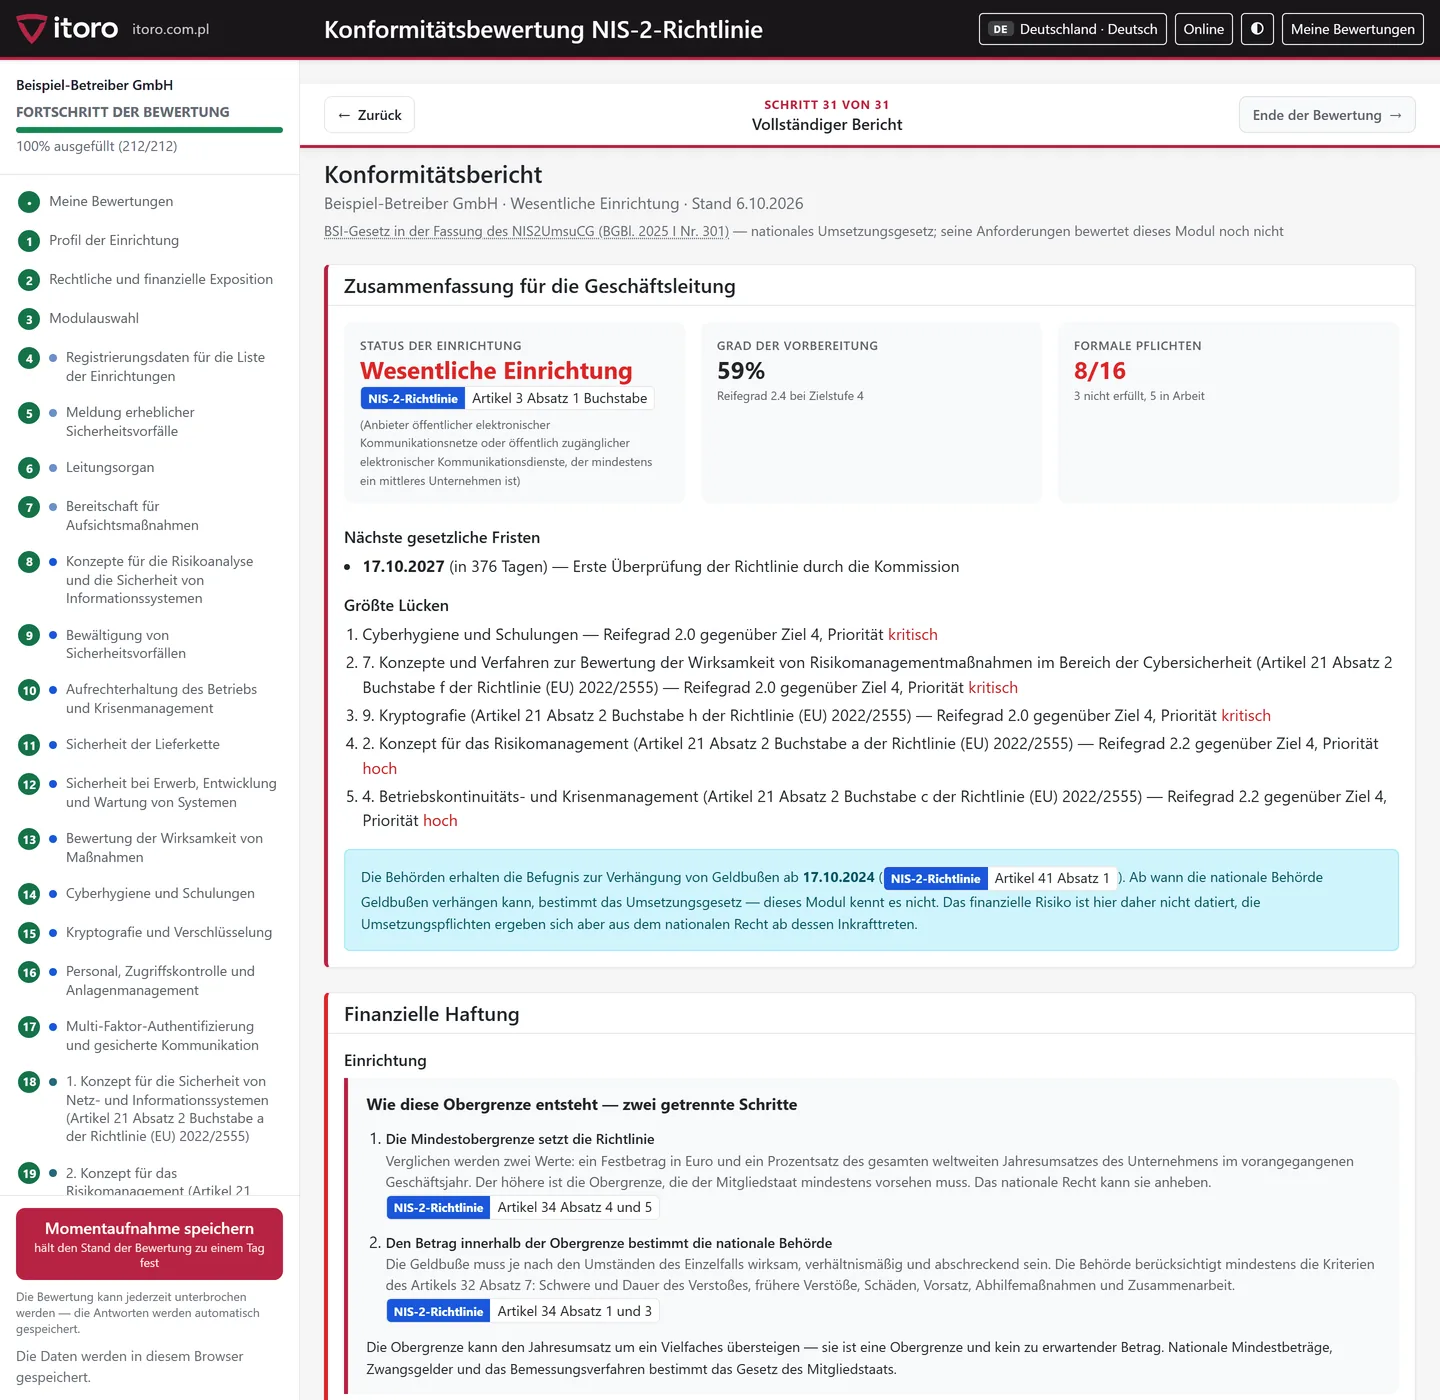
- den Status der Einrichtung: besonders wichtige Einrichtung, wichtige Einrichtung oder nicht erfasst, jeweils mit der Vorschrift, aus der er sich ergibt;
- die zuständige Aufsichtsbehörde;
- die Bußgeldobergrenze, sowohl als Festbetrag als auch als Prozentsatz des Umsatzes, berechnet für den eingegebenen Umsatz;
- die gesetzlichen Fristen, gerechnet ab dem heutigen Tag;
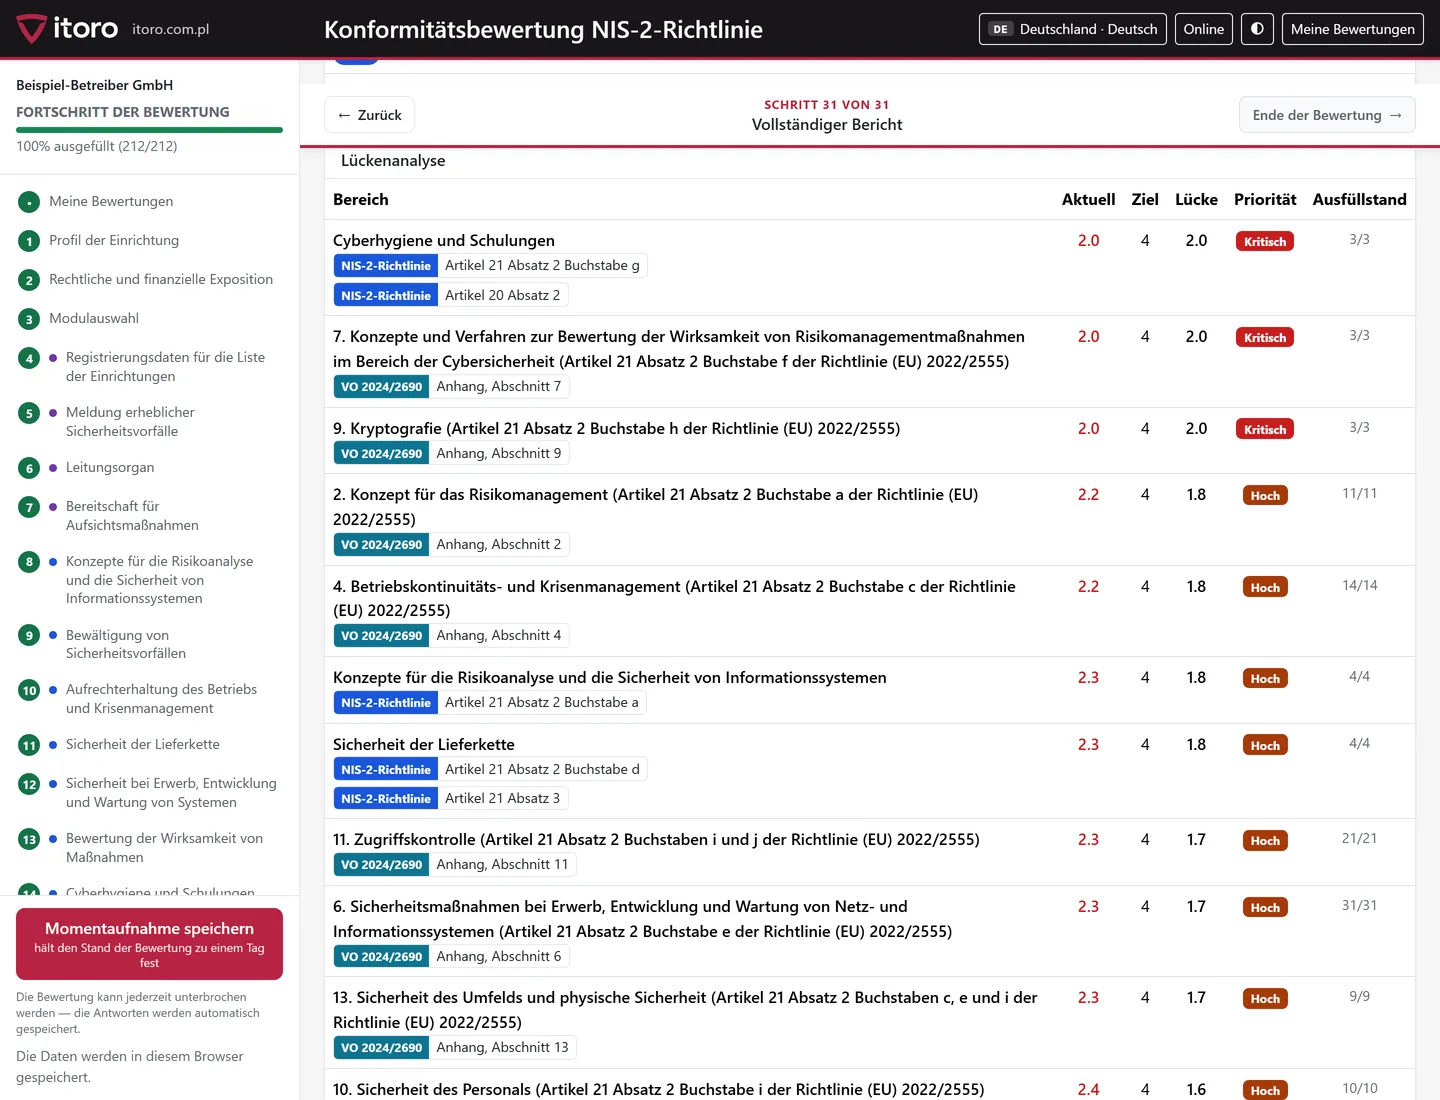
- einen Reifegrad auf einer Skala von 0–5 und eine nach Priorität geordnete Liste der Lücken, jeweils mit Verweis auf die zugrunde liegende Vorschrift.
Der Bericht für die Geschäftsleitung liegt vor, sobald das Unternehmensprofil ausgefüllt ist, noch vor der ersten Frage: Status, Aufsichtsbehörde und Bußgeldobergrenze ergeben sich aus dem Gesetz, nicht aus den Antworten.
27 Staaten, 24 Sprachen
Die Seite erkennt die Browsersprache und schlägt das passende Land vor. Für jeden Mitgliedstaat nennt das Werkzeug das Gesetz zur Umsetzung von NIS 2 in seiner amtlichen Bezeichnung, verlinkt die Quelle und liefert den Text mit: insgesamt 77 Dateien aus 24 Staaten. Wo noch kein Umsetzungsgesetz verabschiedet wurde (Frankreich, Spanien, Irland), sagt es das ausdrücklich.
Für Polen stützt sich die Bewertung auf das nationale Gesetz über das nationale Cybersicherheitssystem in der Fassung von 2026. Für die übrigen Staaten stützt sie sich auf die gemeinsame EU-Ebene: die Durchführungsverordnung (EU) 2024/2690 und die Pflichten, die sich unmittelbar aus der Richtlinie ergeben. Der Bericht weist darauf hin, statt eine Kenntnis nationaler Vorschriften vorzutäuschen, die noch nicht abgebildet sind.
Für Deutschland nennt das Werkzeug das BSI-Gesetz in der Fassung des NIS2UmsuCG (BGBl. 2025 I Nr. 301), für Österreich das NIS-Gesetz 2026 (NISG 2026), BGBl. I Nr. 94/2025, und für Luxemburg die Loi du 5 mai 2026. Auch für diese Staaten erfolgt die Bewertung nach der gemeinsamen EU-Ebene; das nationale Gesetz ist benannt und beigefügt, ein Fragenkatalog zu den nationalen Vorschriften ist jedoch noch nicht vorhanden.
Ihre Daten bleiben bei Ihnen
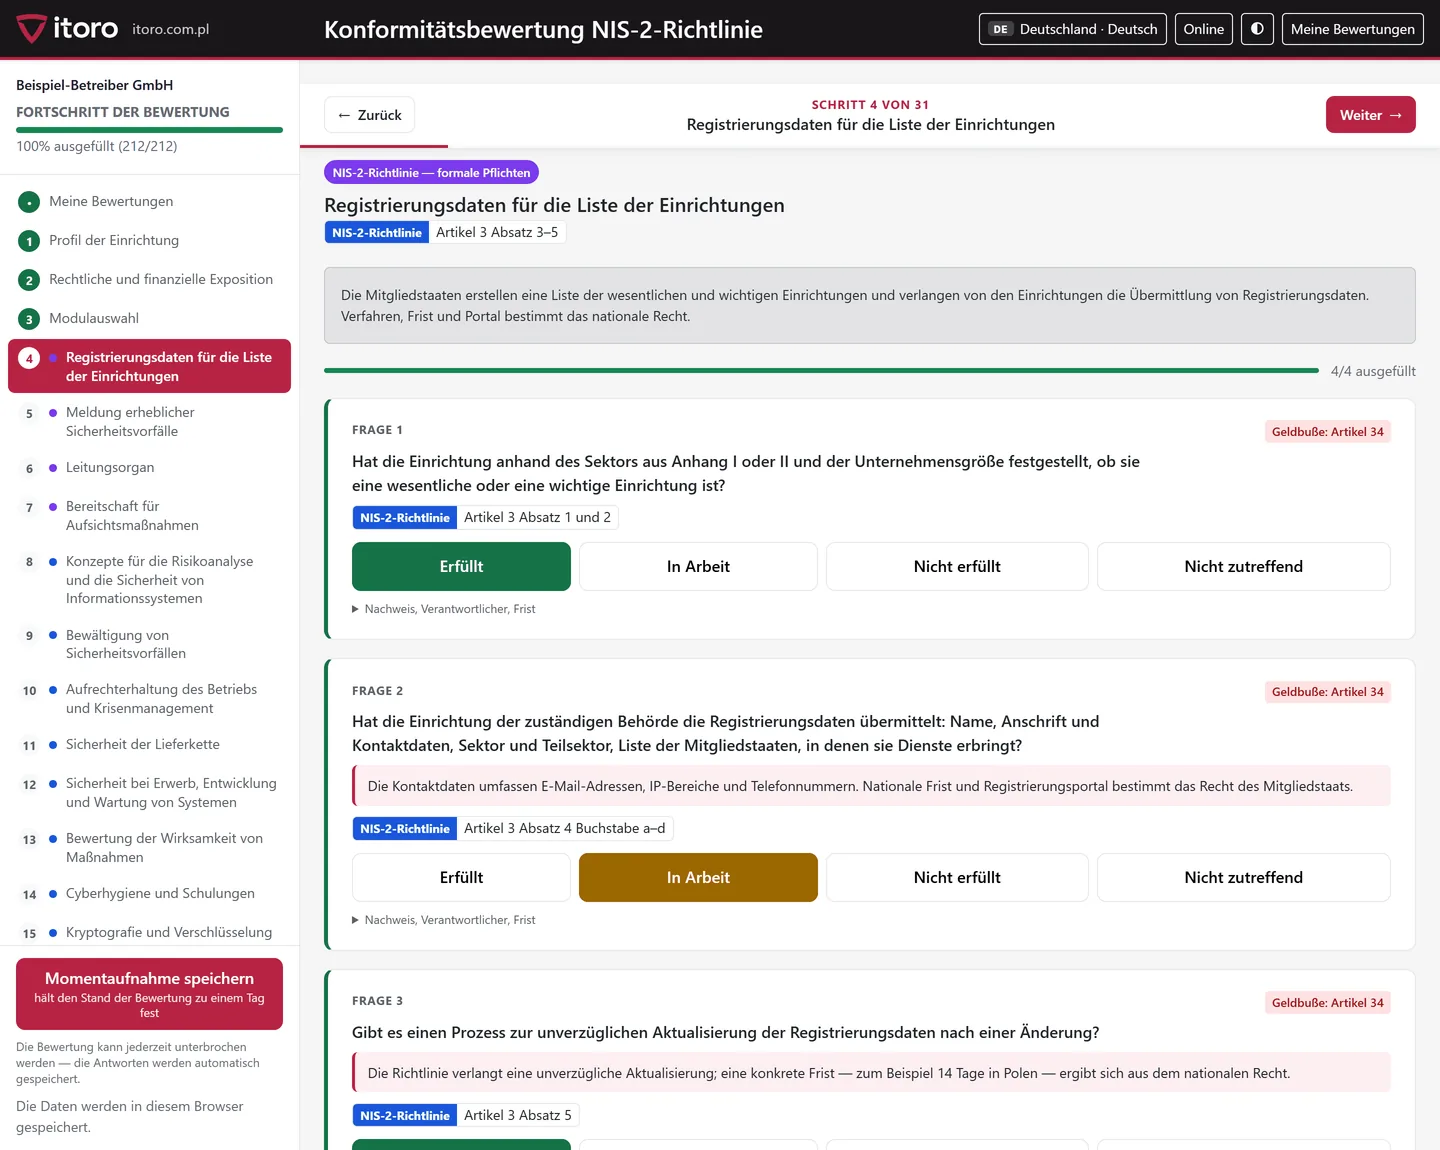
Es gibt kein Konto und keinen Server. Die Antworten werden im Browser gespeichert und in Dateien, die Sie selbst exportieren. Das Werkzeug funktioniert auch direkt von der Festplatte geöffnet, auf einem Rechner ohne Internetzugang. Das ist dort relevant, wo Angaben zu Sicherheitsmaßnahmen das Unternehmen nicht verlassen sollen.
Bericht ansehen, bevor Sie beginnen
Für jedes Land gibt es einen Musterbericht als PDF in der jeweiligen Sprache, erstellt für ein fiktives Unternehmen. Er zeigt genau, was Sie am Ende erhalten: Musterbericht Deutschland, Musterbericht Österreich sowie Musterberichte für alle Mitgliedstaaten.
Open Source
Der Code ist öffentlich auf GitHub unter AGPL-3.0 verfügbar, die inhaltlichen Teile unter CC BY-SA 4.0. Das Werkzeug ist kostenlos, auch für die kommerzielle Nutzung. Module für das nationale Recht weiterer Staaten, Auslesefunktionen für Register und Korrekturen der Übersetzungen nehmen wir gern als Pull Requests entgegen.
Das Werkzeug dient der Selbstbewertung. Es ist weder ein Audit noch eine Rechtsberatung.
Bewertungen zeigen häufig Lücken bei der Aufrechterhaltung des Betriebs und bei der Behandlung von Sicherheitsvorfällen. Betreffen Ihre Lücken DDoS-Angriffe, sehen Sie hier, wie wir Netze von Betreibern und Rechenzentren schützen.
