 6 października 2026
·
4 min czytania
Sprawdź status podmiotu, organ nadzoru, pułap kary i luki w przeglądarce. 27 państw UE, 24 języki, bez konta i bez wysyłania danych.
Udostępniamy narzędzie, które już po wypełnieniu profilu firmy pokazuje operatorowi sieci albo centrum danych, czym jest w świetle NIS 2, kto go nadzoruje, jaki grozi mu pułap kary i ile pracy zostało do wykonania. Działa w 24 językach, dla każdego państwa Unii, i nie wysyła żadnych danych.
Otwórz ocenę zgodności z NIS 2
Po co narzędzie do oceny zgodności z NIS 2
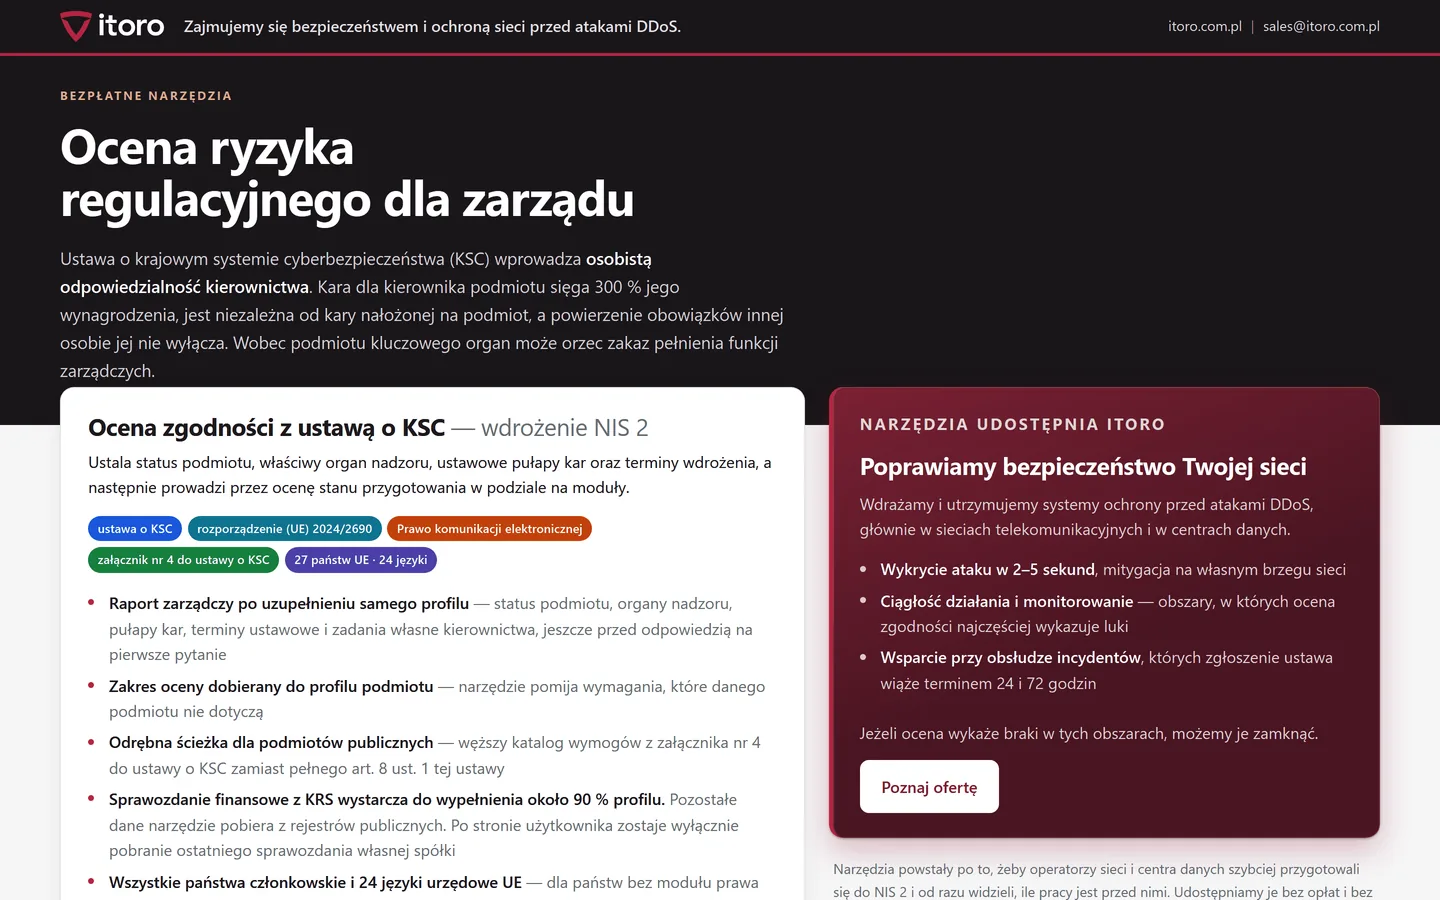
NIS 2 objęła tysiące firm, które wcześniej nie miały do czynienia z regulacjami cyberbezpieczeństwa, wśród nich większość dostawców internetu i operatorów centrów danych. Pierwsze pytania są zawsze te same: czy podlegamy, jako podmiot kluczowy czy ważny, przed kim odpowiadamy, do jakiej kwoty sięga kara i od czego zacząć. Narzędzie odpowiada na nie od razu, a potem pokazuje stan przygotowania obszar po obszarze.
Zbudowaliśmy je, żeby firmy z naszego sektora szybciej przeszły ten pierwszy etap i od razu wiedziały, ile pracy mają przed sobą.
Co dostajesz
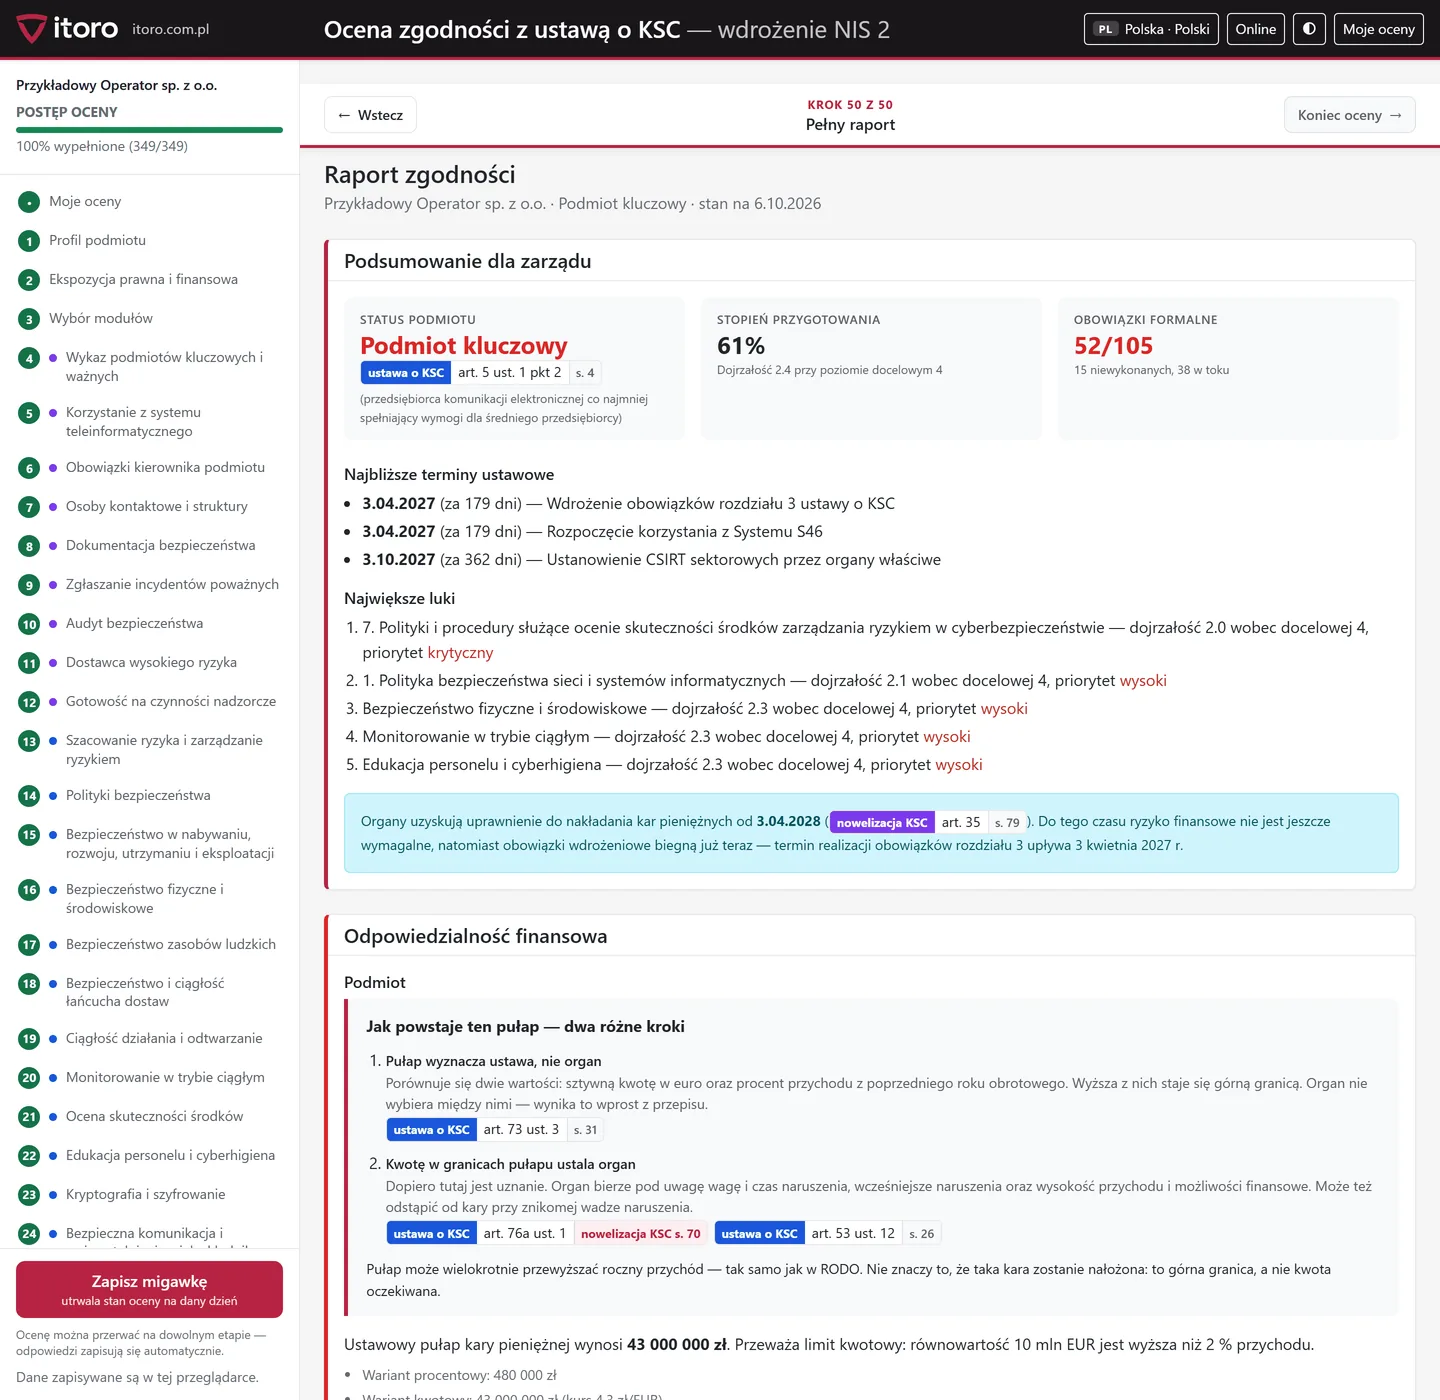
- status podmiotu: kluczowy, ważny albo poza zakresem, z przepisem, z którego to wynika;
- organ nadzoru właściwy dla sektora;
- pułap kary, wariant kwotowy i procentowy, policzony dla podanego przychodu;
- terminy ustawowe odliczane do dnia dzisiejszego;
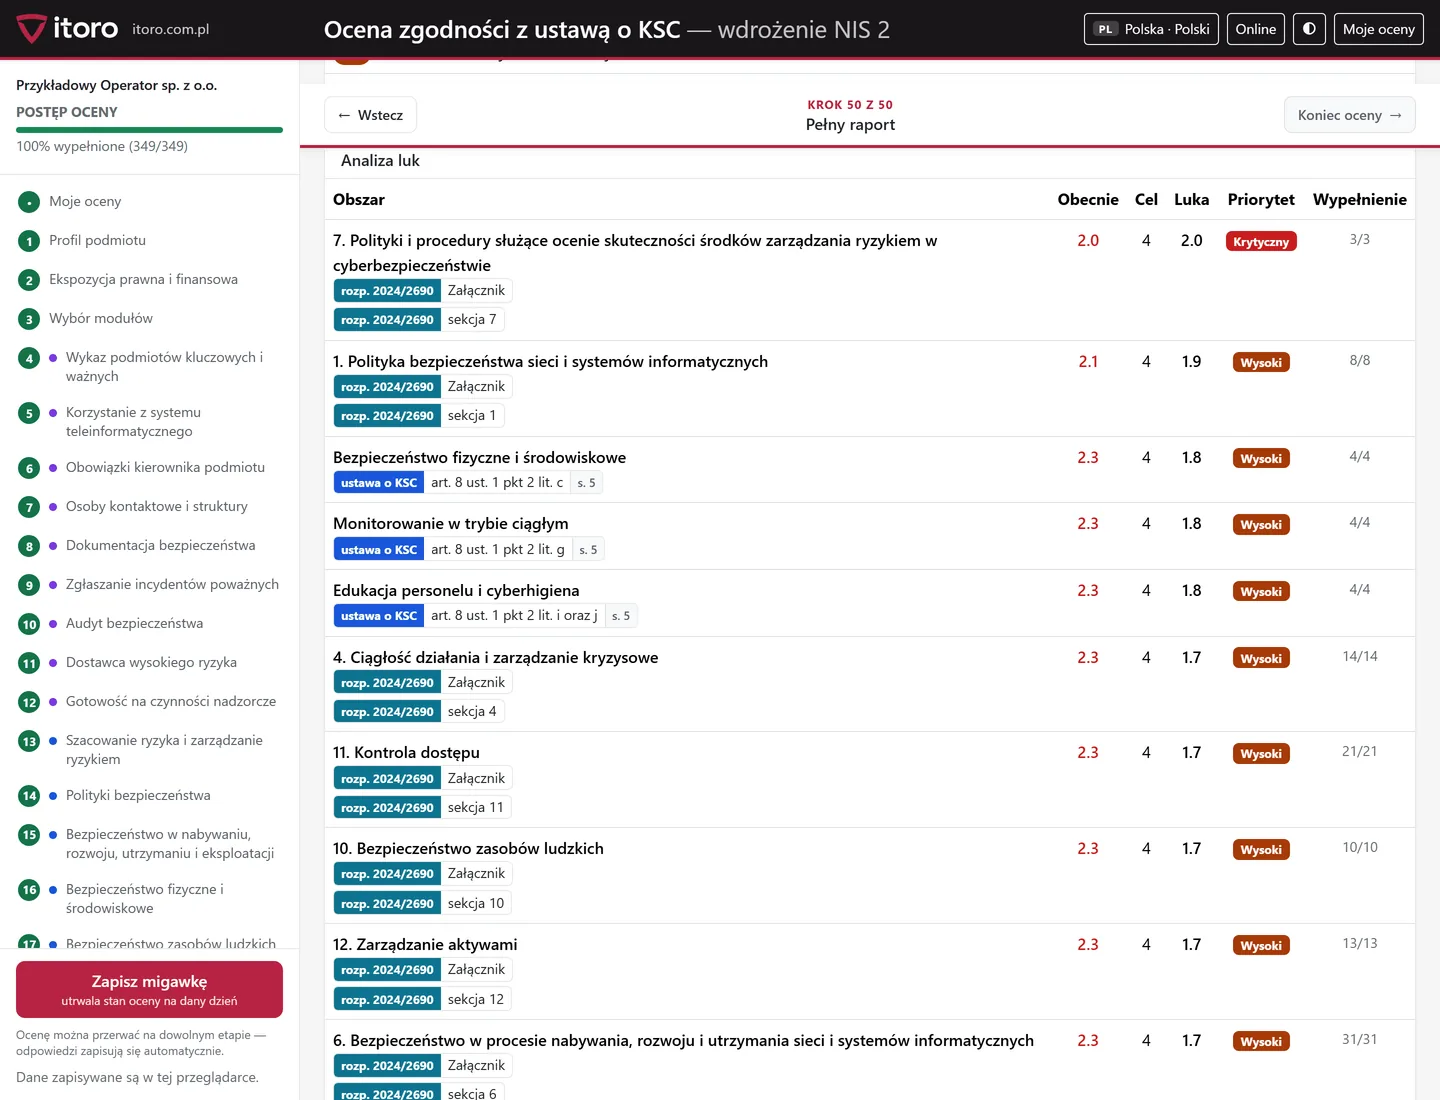
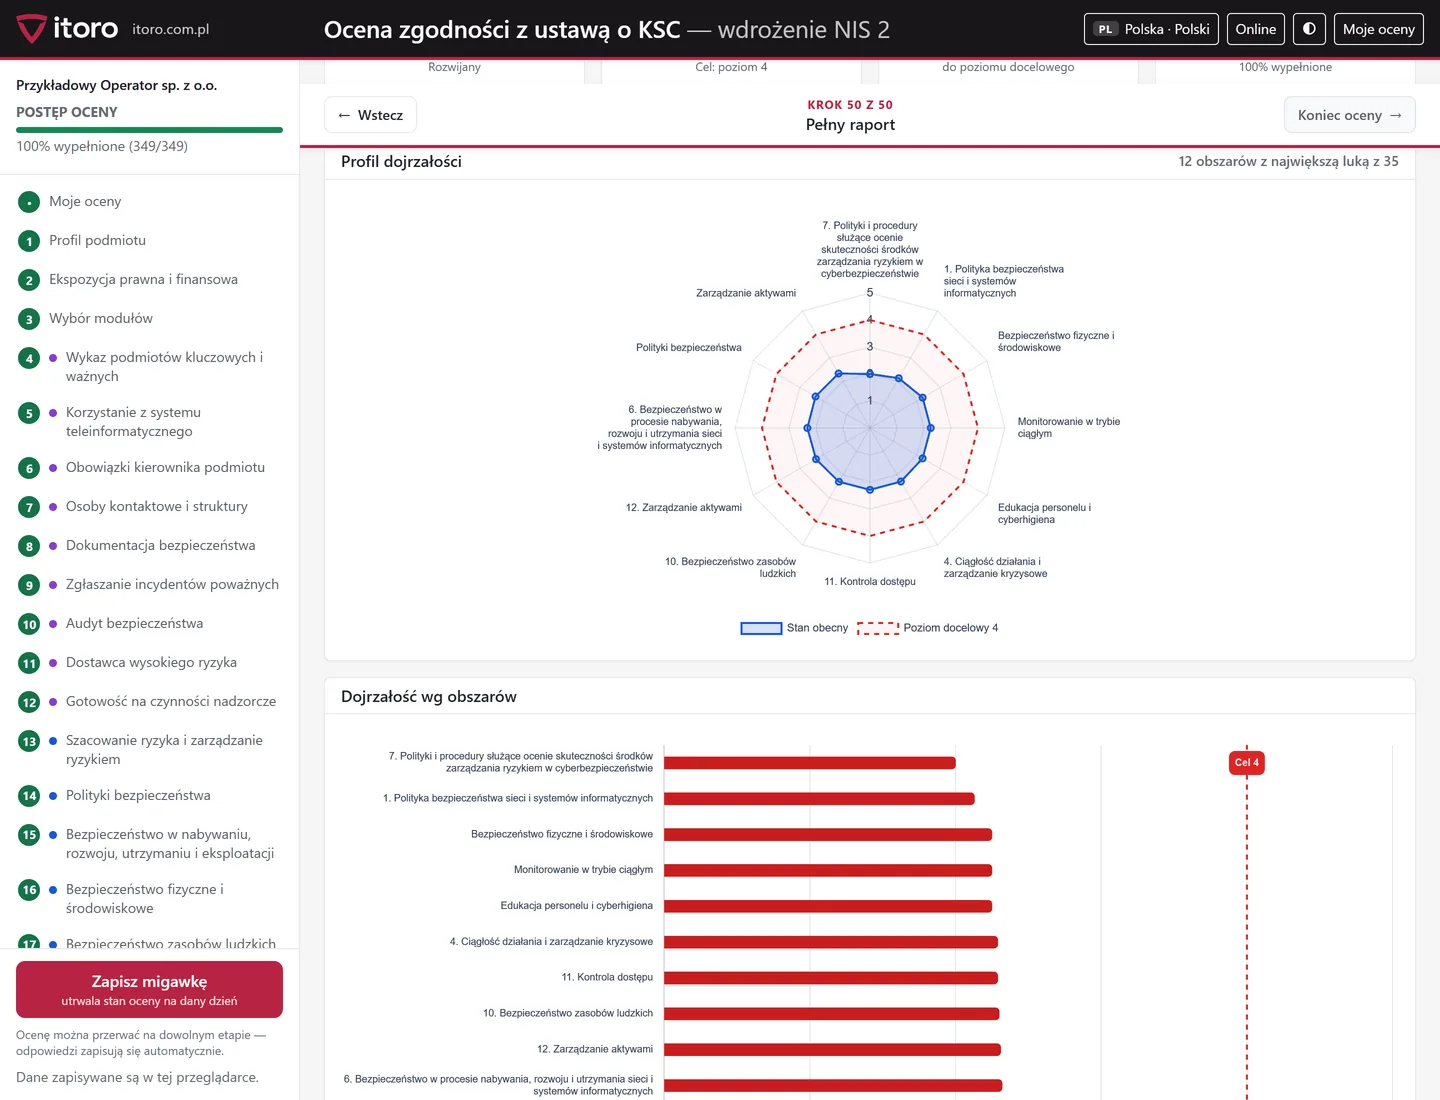
- stopień przygotowania w skali 0–5 i listę luk według priorytetu, z odesłaniem do konkretnego przepisu przy każdej.
Raport dla zarządu powstaje już po wypełnieniu profilu firmy, przed pierwszym pytaniem kwestionariusza, bo status, organ i pułap kary wynikają z przepisów, a nie z odpowiedzi.
27 państw, 24 języki
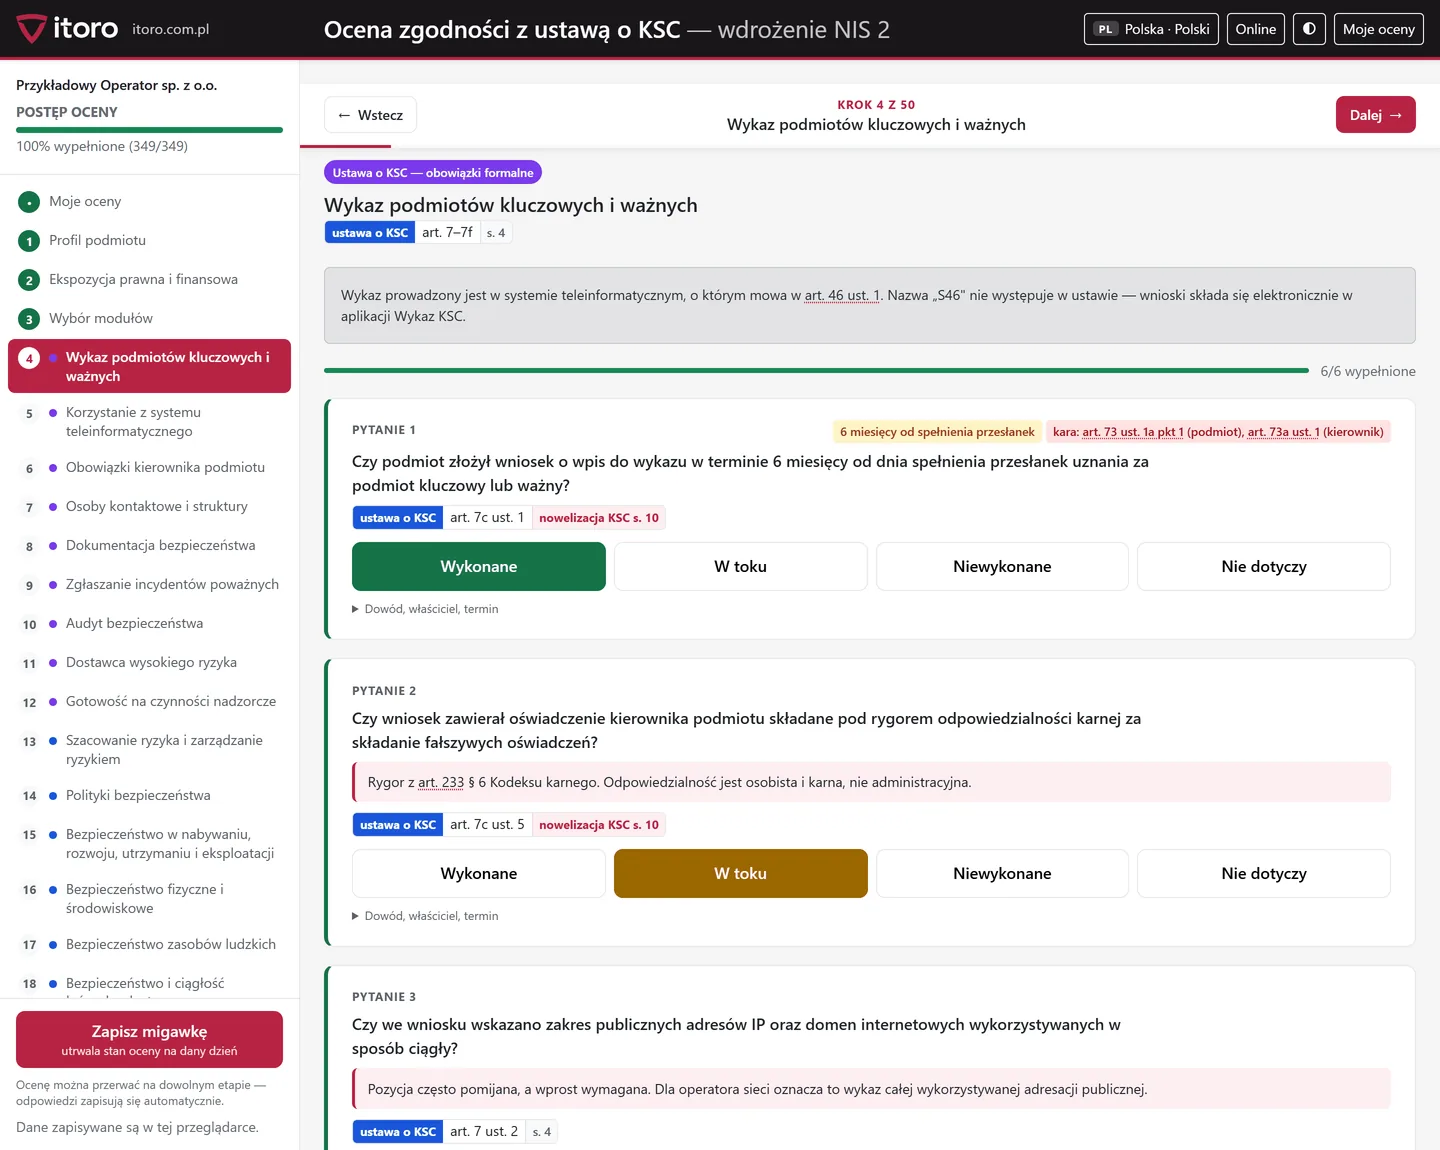
Strona rozpoznaje język przeglądarki i proponuje właściwe państwo. Dla każdego państwa narzędzie nazywa akt wdrażający NIS 2 w brzmieniu urzędowym, prowadzi do źródła i dołącza jego tekst: łącznie 77 plików z 24 państw. Tam, gdzie ustawy jeszcze nie uchwalono (Francja, Hiszpania, Irlandia), mówi to wprost.
Dla Polski ocena biegnie według ustawy o krajowym systemie cyberbezpieczeństwa z nowelizacją z 2026 r. i Prawa komunikacji elektronicznej. Dla pozostałych państw według warstwy wspólnej Unii: rozporządzenia wykonawczego (UE) 2024/2690 i obowiązków wynikających wprost z dyrektywy. Narzędzie zaznacza to w raporcie, zamiast udawać znajomość przepisów krajowych, których jeszcze nie opisano. Kto chce najpierw sprawdzić, czy jego firma w ogóle podlega ustawie, znajdzie odpowiedź we wpisie NIS2 w Polsce: czy Twoja firma podlega ustawie o KSC?
Dane zostają u Ciebie
Nie ma konta ani serwera. Odpowiedzi zapisują się w przeglądarce i w plikach, które sam eksportujesz. Narzędzie działa także otwarte z dysku, na komputerze bez dostępu do internetu. To ważne tam, gdzie odpowiedzi o zabezpieczeniach nie powinny opuszczać firmy.
Zobacz raport, zanim zaczniesz
Dla każdego państwa przygotowaliśmy raport poglądowy w PDF, w jego języku, na danych fikcyjnej spółki. Widać w nim dokładnie to, co dostaje się na końcu oceny: raport dla Polski oraz raporty dla wszystkich państw.
Otwarty kod
Kod jest publiczny na GitHubie, na licencji AGPL-3.0; treść merytoryczna na CC BY-SA 4.0. Narzędzie jest bezpłatne, także do użytku komercyjnego. Moduły prawa krajowego dla kolejnych państw, czytniki rejestrów i poprawki tłumaczeń przyjmujemy jako pull requesty.
Narzędzie służy samoocenie. Nie jest audytem ani opinią prawną.
Ocena często wskazuje luki w ciągłości działania i obsłudze incydentów. Jeśli dotyczą ataków DDoS, zobacz, jak chronimy sieci operatorów i centrów danych.
