 6 octobre 2026
·
5 min de lecture
Statut, autorité de contrôle, plafonds d’amendes et écarts, dans le navigateur. 27 États membres, 24 langues, sans compte ni envoi de données.
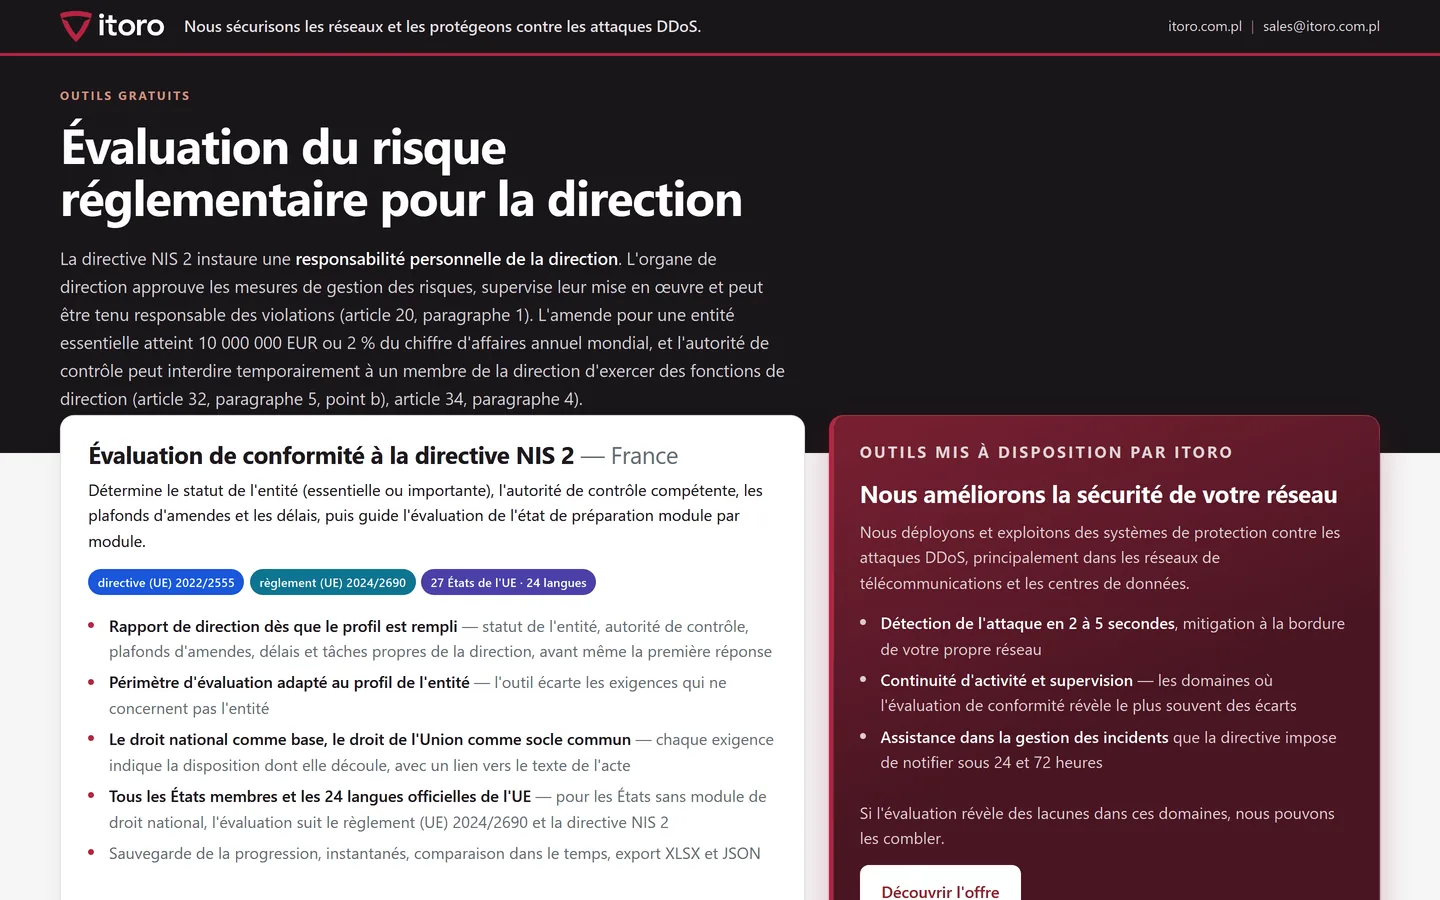
Nous publions un outil d’évaluation de la conformité NIS 2 qui indique à un opérateur de réseau ou à un centre de données, dès que le profil de l’entreprise est renseigné, quel est son statut au regard de NIS 2, quelle autorité de contrôle est compétente, à quelle amende maximale il s’expose et quelle part du travail reste à accomplir. Il fonctionne en 24 langues, pour chaque État membre de l’UE, et n’envoie aucune donnée nulle part.
Ouvrir l’évaluation de conformité NIS 2
Pourquoi nous avons créé cette évaluation de conformité NIS 2
NIS 2 a fait entrer pour la première fois des milliers d’entreprises dans le champ de la réglementation en matière de cybersécurité, dont la plupart des fournisseurs d’accès à internet et des exploitants de centres de données. Les premières questions sont toujours les mêmes : sommes-nous concernés, sommes-nous une entité essentielle ou une entité importante, qui nous contrôle, jusqu’où peut aller une amende et par où commencer ? L’outil y répond immédiatement, puis présente l’état de préparation domaine par domaine.
Nous l’avons conçu pour que les entreprises de notre secteur franchissent plus vite cette première étape et sachent d’emblée quelle charge de travail les attend.
Ce que vous obtenez
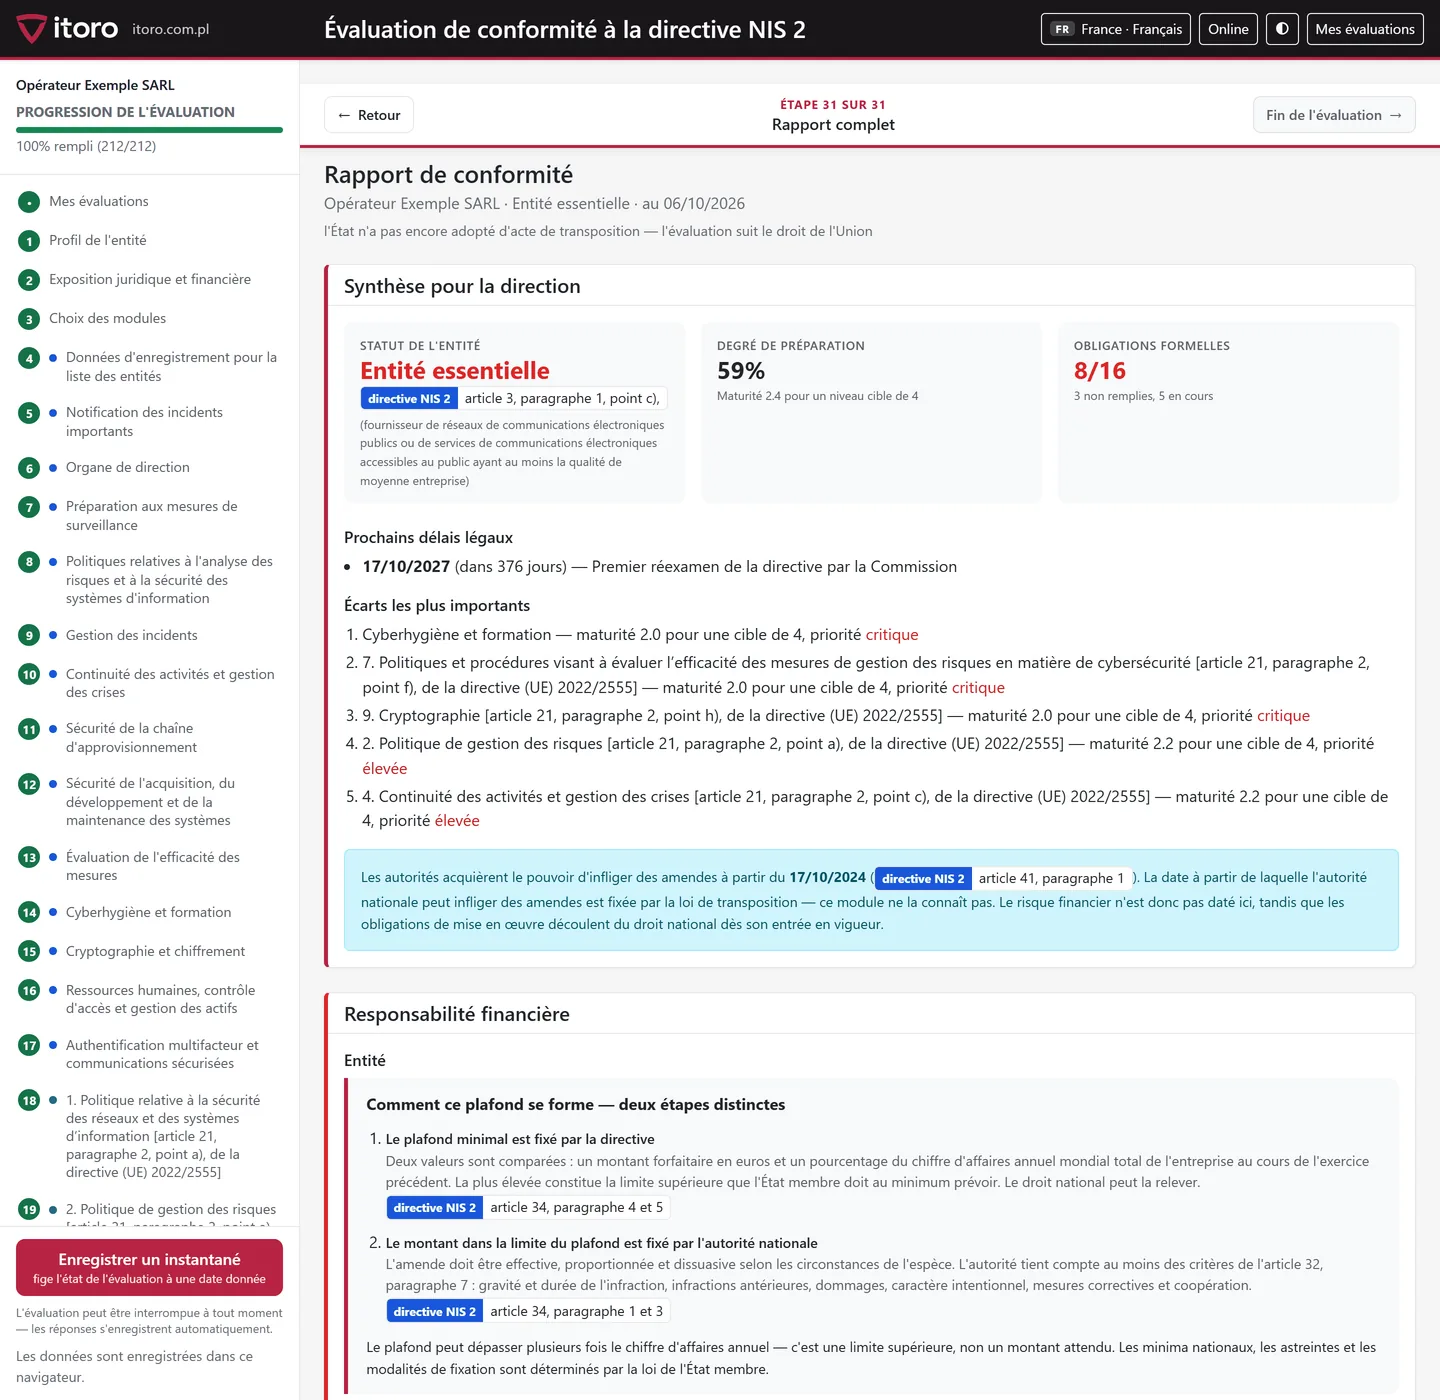
- le statut de l’entité : essentielle, importante ou hors champ, avec la disposition dont il découle ;
- l’autorité de contrôle compétente ;
- l’amende maximale, en montant fixe comme en pourcentage du chiffre d’affaires, calculée à partir du chiffre d’affaires saisi ;
- les délais légaux, décomptés à la date du jour ;
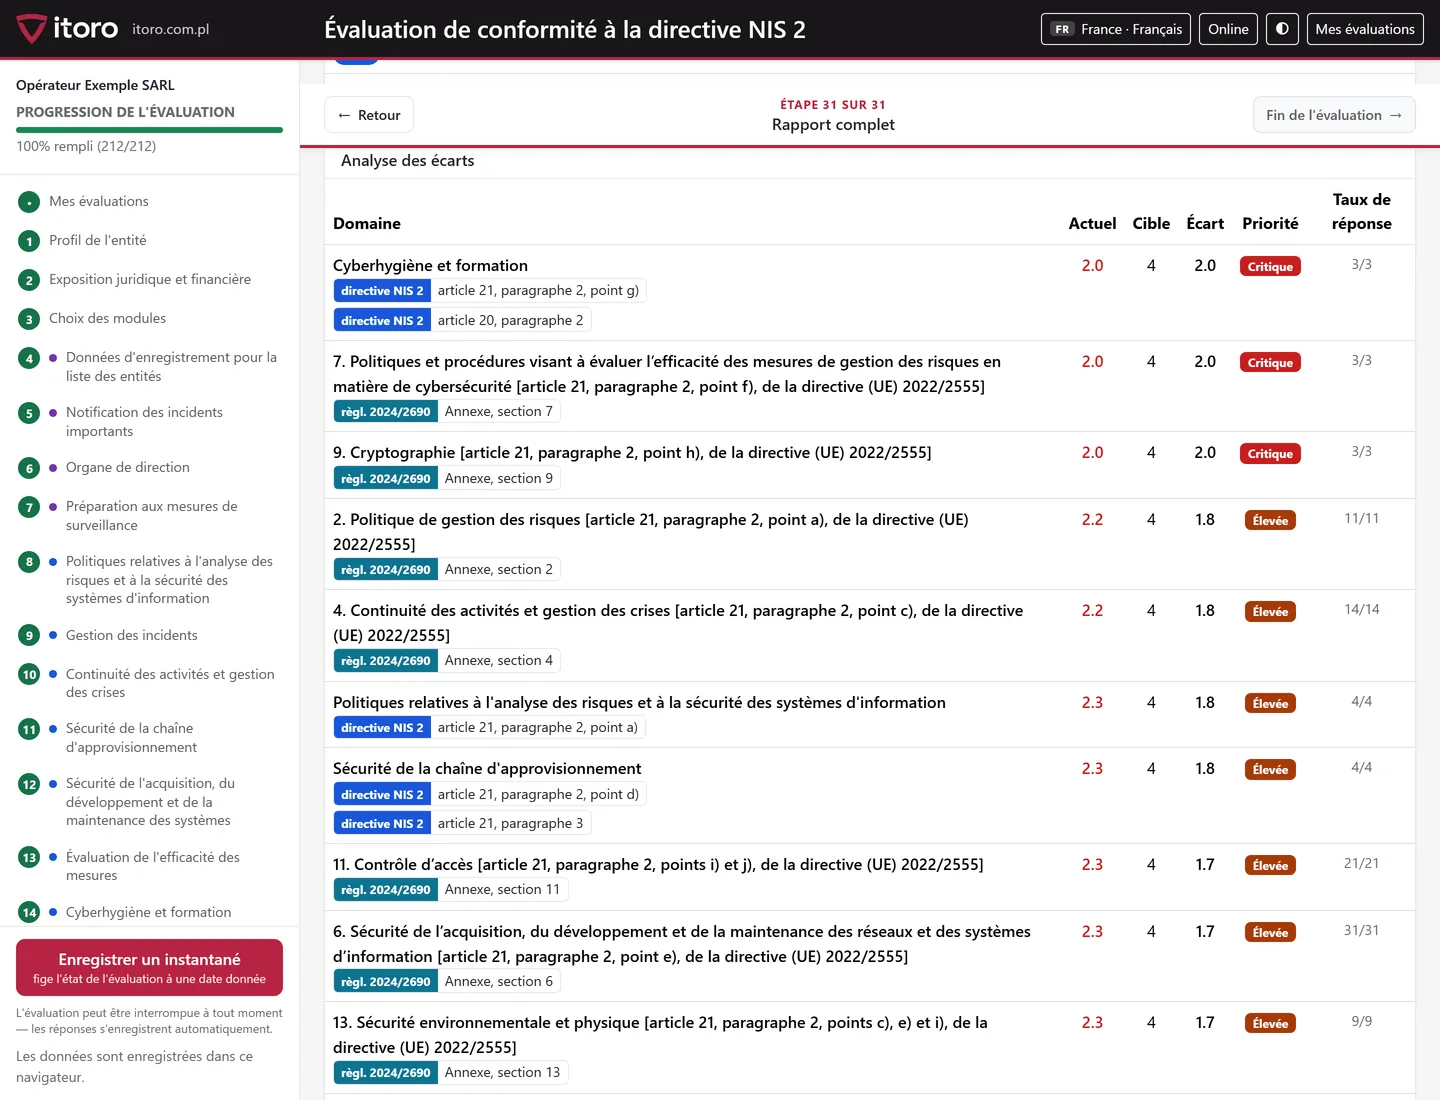
- un niveau de préparation sur une échelle de 0 à 5 et une liste des écarts classés par priorité, chacun accompagné de la référence de la disposition correspondante.
Le rapport destiné aux organes de direction est prêt dès que le profil de l’entreprise est renseigné, avant même la première question, car le statut, l’autorité compétente et le plafond de l’amende découlent de la loi, et non des réponses.
27 pays, 24 langues
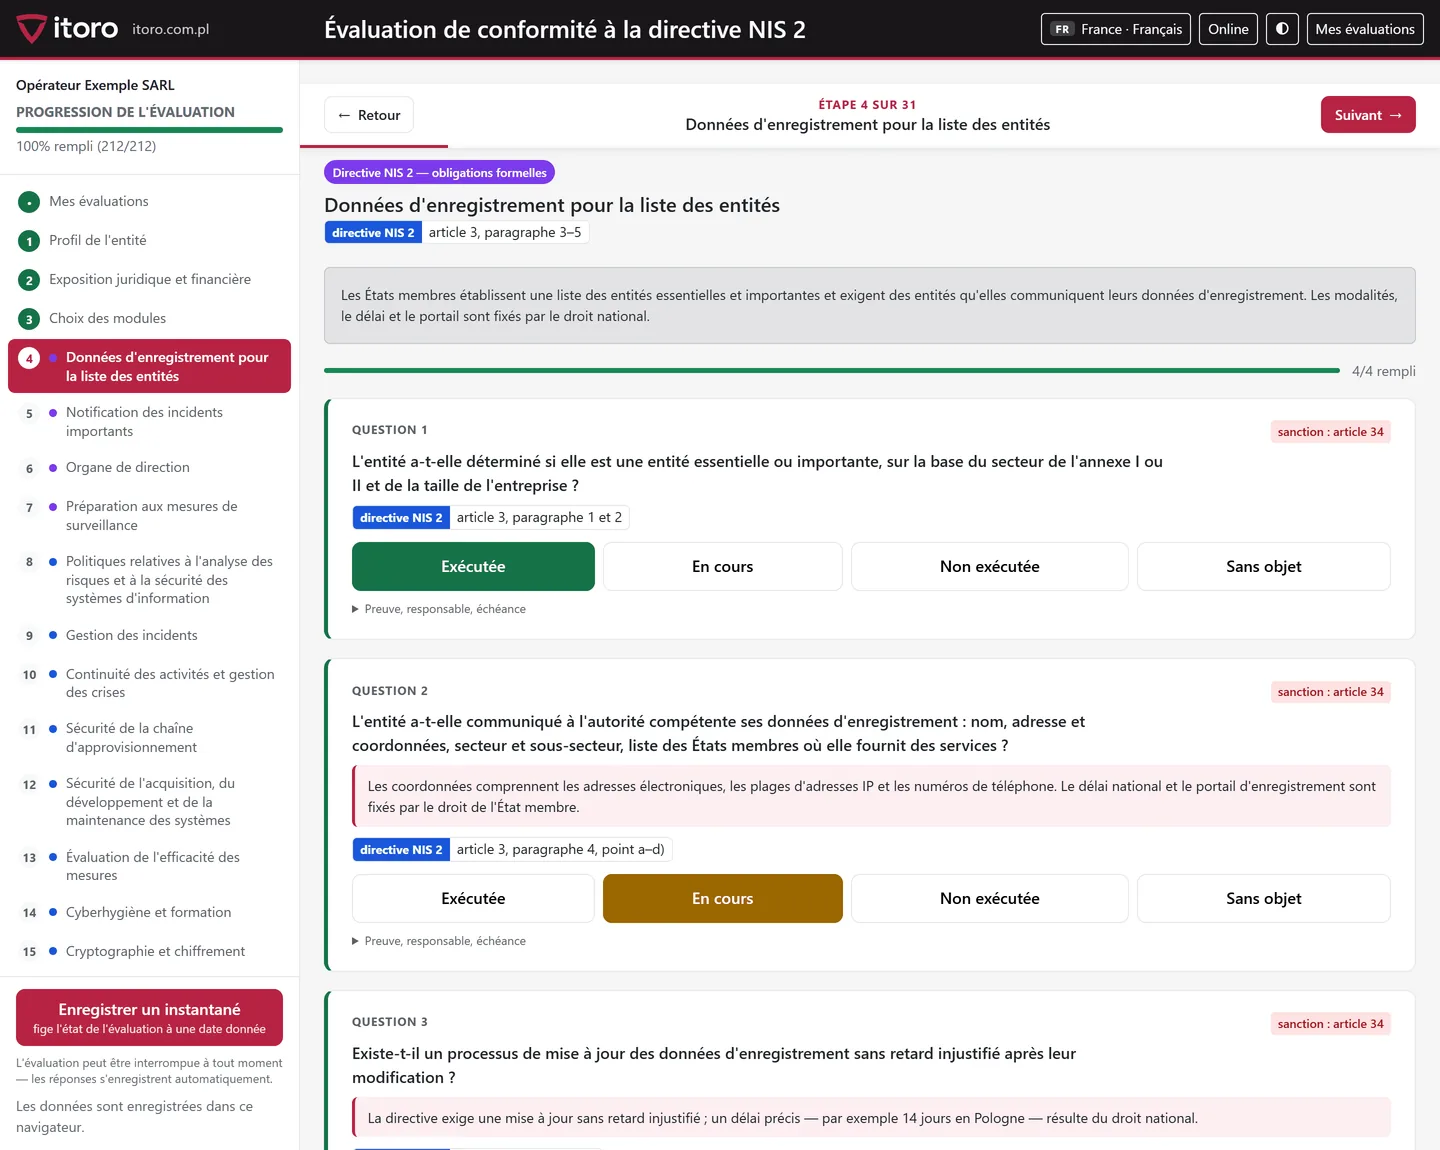
La page reconnaît la langue du navigateur et propose le pays correspondant. Pour chaque État membre, l’outil nomme l’acte de transposition de NIS 2 sous son intitulé officiel, renvoie vers la source et en fournit le texte : 77 fichiers provenant de 24 pays au total. Lorsqu’aucun acte de transposition n’a encore été adopté (France, Espagne, Irlande), il l’indique clairement.
Pour la Pologne, l’évaluation repose sur la loi nationale relative au système de cybersécurité dans sa version modifiée en 2026. Pour les autres pays, elle repose sur le socle commun de l’Union : le règlement d’exécution (UE) 2024/2690 et les obligations qui découlent directement de la directive. Le rapport le précise, au lieu de prétendre connaître des dispositions nationales qui n’ont pas encore été cartographiées.
Concrètement, pour la France, l’outil indique qu’aucune loi de transposition n’a encore été adoptée et effectue l’évaluation selon ce socle commun. Pour la Belgique, il nomme et joint la « Loi du 26 avril 2024 établissant un cadre pour la cybersécurité », et pour le Luxembourg la « Loi du 5 mai 2026 ». Dans ces deux pays également, l’évaluation suit le socle commun de l’Union : l’acte national est nommé, référencé et joint, mais il n’existe pas encore de catalogue de questions propre au droit national.
Vos données restent chez vous
Il n’y a ni compte ni serveur. Les réponses sont enregistrées dans le navigateur et dans les fichiers que vous exportez vous-même. L’outil fonctionne aussi ouvert depuis le disque, sur une machine sans accès à internet, ce qui compte lorsque les réponses portant sur les mesures de sécurité ne doivent pas quitter l’entreprise.
Consultez un rapport avant de commencer
Pour chaque pays, un exemple de rapport PDF est disponible dans sa langue, établi pour une entreprise fictive. Il montre exactement ce que vous obtenez à la fin : rapport pour la France, rapport pour le Luxembourg et exemples de rapports pour tous les États membres. Le rapport pour la Belgique est rédigé en néerlandais.
Open source
Le code est public sur GitHub sous licence AGPL-3.0, le contenu de fond sous licence CC BY-SA 4.0. L’outil est gratuit, y compris pour un usage commercial. Les modules de droit national pour d’autres pays, les modules de lecture des registres et les corrections de traduction sont les bienvenus sous forme de pull requests.
L’outil sert à l’autoévaluation. Il ne constitue ni un audit ni un avis juridique.
Les évaluations révèlent souvent des écarts en matière de continuité d’activité et de gestion des incidents. Si ceux que vous constatez concernent les attaques DDoS, découvrez comment nous protégeons les réseaux des opérateurs et des centres de données.
