 18 października 2026
·
7 min czytania
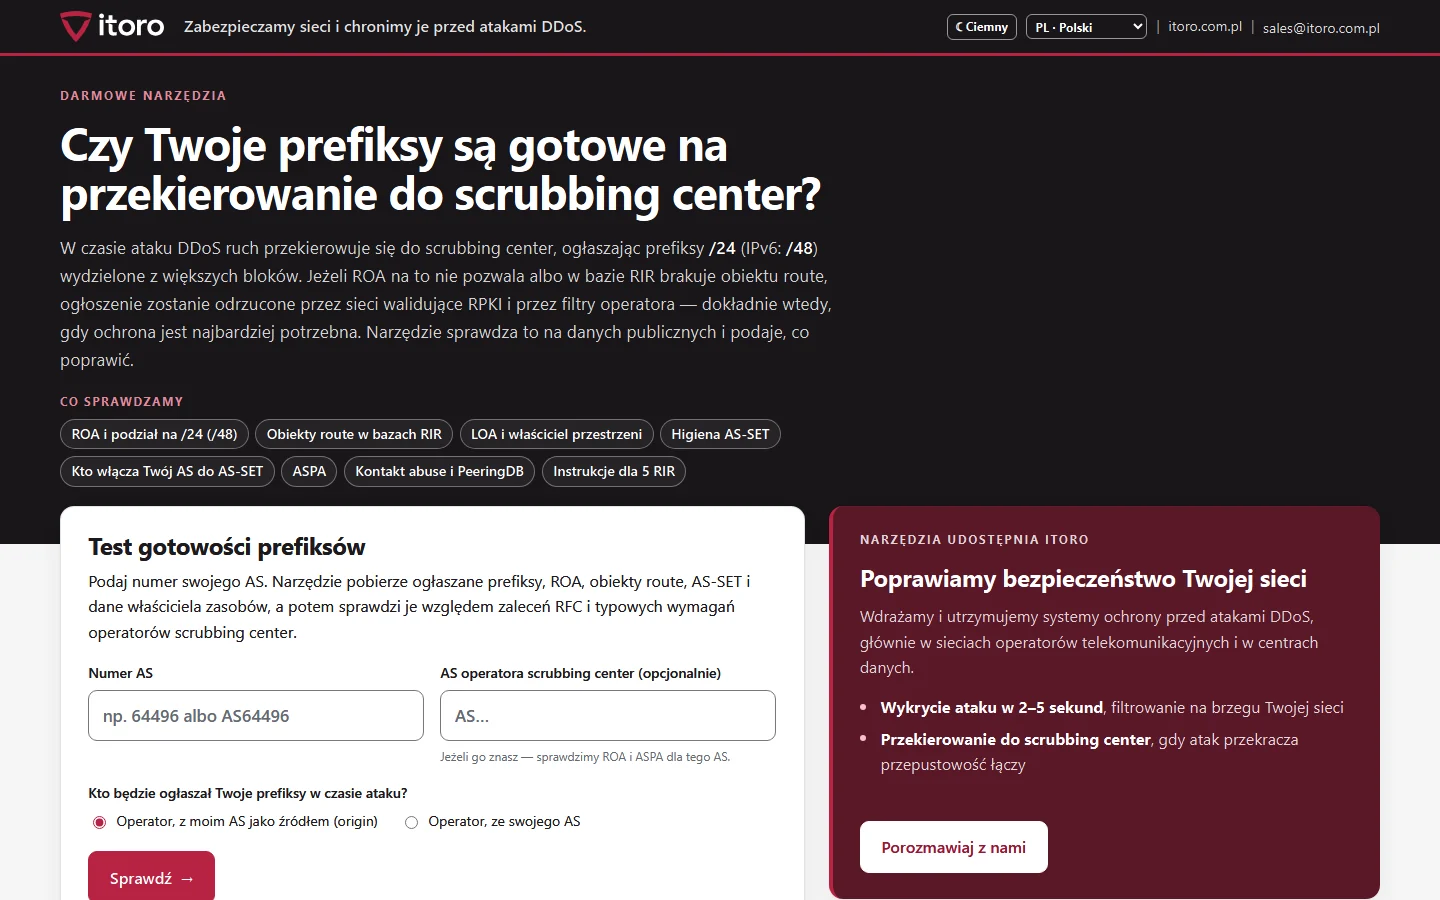
Wpisz numer AS i sprawdź, czy Twoje prefiksy da się przekierować do scrubbing center w czasie ataku DDoS, co jest nie tak z Twoim AS-SET-em i kto jeszcze wpisał Twój AS do swojego. Poprawki krok po kroku dla wszystkich pięciu RIR, dziesięć języków, bez konta.
Udostępniamy darmowe narzędzie, które na podstawie samego numeru AS pokazuje operatorowi sieci albo centrum danych, czy jego prefiksy są gotowe na przekierowanie do scrubbing center w czasie ataku DDoS, i prowadzi przez wszystkie poprawki w jego rejestrze. Sprawdza też higienę AS-SET-u, z którego operatorzy nadrzędni budują filtry na Twoje trasy. Działa w dziesięciu językach, a kod jest otwarty.
Otwórz test gotowości na scrubbing center · Kod źródłowy na GitHubie
Właśnie wróciliśmy z PLNOG 2026 w Krakowie (15–16 października). Po naszym wystąpieniu dodaliśmy do narzędzia kilka kolejnych testów, zainspirowanych wystąpieniami z innych konferencji NOG, które oglądaliśmy w trakcie PLNOG. Dziękujemy ich autorom: dzięki nim ta wiedza jest publiczna. Wszystkie źródła, z odnośnikiem do prezentacji i nazwiskiem autora, wymieniamy na końcu wpisu.
Problem, który wychodzi na jaw dopiero w czasie ataku
Gdy atak jest większy niż Twoje łącza, ruch trafia do scrubbing center. Stamtąd ogłaszane są prefiksy /24 (w IPv6 /48) wydzielone z Twoich większych bloków, a ruch po oczyszczeniu wraca do Twojej sieci. Żeby to zadziałało, rejestry muszą być przygotowane wcześniej. ROA musi dopuszczać te /24, w bazie RIR musi istnieć obiekt route, AS-SET musi zawierać właściwe sieci, a jeśli przestrzeń adresowa należy do kogoś innego, scrubbing center poprosi o LOA.
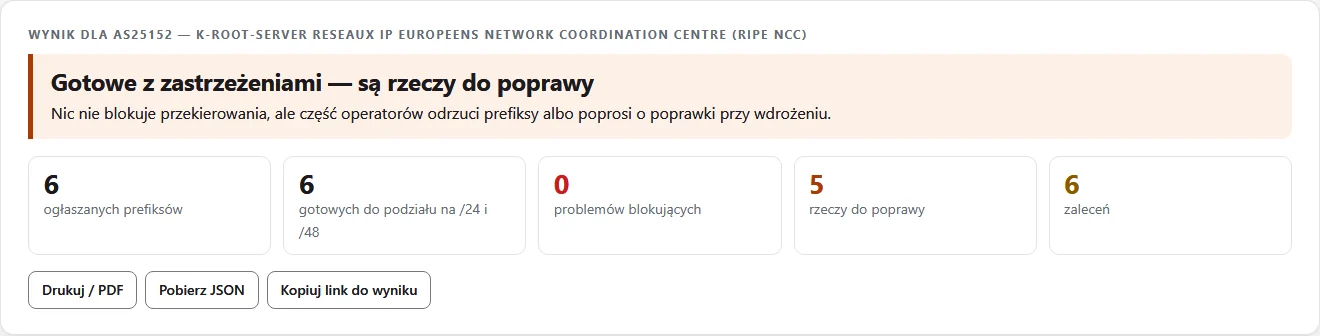
Najczęściej spotykamy ROA utworzone dokładnie na agregat, bez maxLength. Dopóki ogłaszasz sam agregat, wszystko działa. W czasie ataku każdy wydzielony z niego /24 staje się RPKI-invalid, a sieci walidujące RPKI go odrzucają. Poprawka zajmuje kilka minut, ale do filtrów dociera po kilku godzinach, czasem po dwóch dniach. RFC 9319 mówi to wprost: ROA dla usługi ochrony przed DDoS musi istnieć przed atakiem.
Co sprawdzić i co poprawić
| Co sprawdza test | Co dostajesz do poprawki | |
|---|---|---|
| 🛡️ | ROA — czy każdy /24 (/48) wydzielony z Twoich bloków będzie RPKI-valid? | gotowe ROA do wklejenia: osobne dla każdego /24 (RFC 9319) albo maxLength na agregacie |
| 📒 | Obiekty route — czy są w bazie RIR, a nie tylko w RADB albo innym rejestrze, którego operatorzy nie uznają? Czy zostały stare obiekty z innym originem? | gotowe obiekty route w RPSL; które obiekty usunąć |
| 📝 | LOA — czy przestrzeń należy do innej organizacji albo jest to przestrzeń PA od LIR-a? | wzór LOA z listą prefiksów i ich właścicieli |
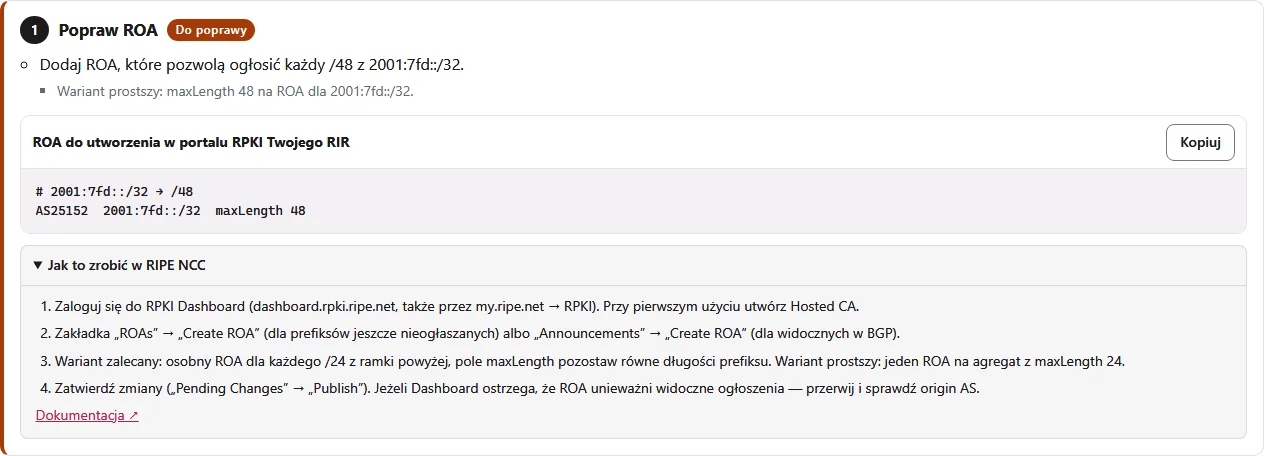
| 🧹 | Higiena AS-SET-u — ile AS-ów naprawdę wciąga Twój zbiór? Czy kryją się w nim listy członków IXP albo peerów? Czy są w nim sieci, które już odeszły? | co przyciąć i zasada praktyczna: czy ogłosiłbyś to dalej w BGP? |
| 🕵️ | Kto włącza Twój AS — które sieci bez relacji BGP z Tobą wpisały Twój AS do swoich AS-SET-ów? | lista zbiorów do przejrzenia, kogo poprosić o usunięcie, ASPA i monitorowanie |
| 🔗 | ASPA, kontakt abuse, PeeringDB, operatorzy nadrzędni — także AS scrubbing center, jeśli go podasz | dokładne miejsce, w którym ustawisz każdy z nich w swoim rejestrze |
| 📏 | Długość prefiksów — czy coś jest dłuższe niż /24 lub /48 i zostanie odfiltrowane? | które prefiksy zastąpić |
| 🧾 | Czego nie da się sprawdzić z zewnątrz — treść LOA, tunel i MSS, czas propagacji, ogłoszenie i wycofanie, pętle routingu, filtrowanie u klientów, test na sucho | lista kontrolna do przejścia ze scrubbing center |
Wszystko kończy się werdyktem — ✅ gotowe, ⚠️ gotowe z zastrzeżeniami, ❌ niegotowe — i 🔧 planem działań w kolejności, w jakiej warto je wykonać, z instrukcją dla Twojego rejestru.
AS-SET to obiekt bezpieczeństwa, nie dokumentacja
Operatorzy nadrzędni, a także scrubbing center, budują filtr na trasy, które od Ciebie przyjmują, właśnie z Twojego AS-SET-u. ROA w RPKI weryfikują tylko AS źródłowy; tranzytową część ścieżki chronią filtry budowane z rejestrów. Dlatego AS-SET jest obiektem bezpieczeństwa. Narzędzie sprawdza go z trzech stron.
Rozmiar. Jeśli Twój AS-SET rozwija się do tysięcy sieci, wyciek tras od jednego z Twoich klientów przejdzie przez filtr operatora nadrzędnego. Porównujemy rozwinięty zbiór z klientami, których rzeczywiście widać w BGP, i oznaczamy zbiory wielokrotnie większe, głęboko zagnieżdżone albo zdominowane przez jeden zbiór składowy.
Zawartość. Zbiór używany do filtrowania powinien zawierać Twój stożek klientów i nic więcej. Listy członków IXP i listy peerów rozdmuchują go do ogromnych rozmiarów. Zasada praktyczna jest prosta: czy ogłosiłbyś to dalej w BGP? Jeśli nie, nie należy to do Twojego AS-SET-u. Narzędzie wskazuje też członków, których nie widać już jako Twoich klientów.
Kto Cię włącza. Każdy może dopisać Twój AS do swojego AS-SET-u. Przy podszytym originie takie ogłoszenie jest zgodne z ROA i przechodzi przez tranzytowe filtry budowane z rejestrów. Narzędzie wymienia wszystkie AS-SET-y, które zawierają Twój AS, oznacza te należące do sieci bez relacji BGP z Tobą i podpowiada, co zrobić: poprosić o usunięcie, opublikować ASPA i monitorować rejestry.
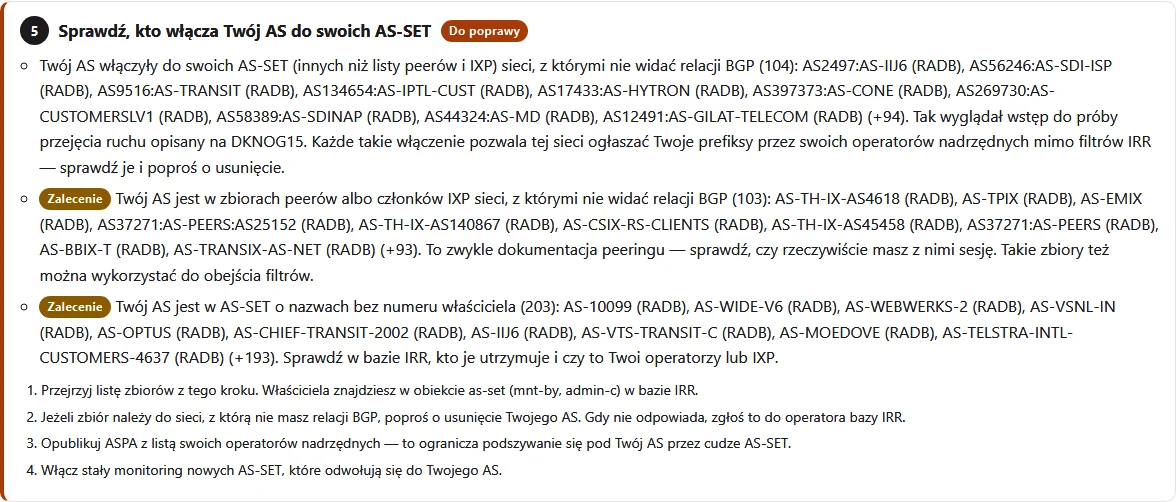
Pięć rejestrów, dziesięć języków
Kroki różnią się między rejestrami i narzędzie to uwzględnia. W APNIC jeden formularz tworzy ROA i obiekt route jednocześnie. W LACNIC obiekty route powstają z ROA, więc obiekt route dla /24 wymaga osobnego ROA dla tego /24. W ARIN baza IRR nie ma obiektów maintainer, a dostęp wynika z kontaktów Twojej organizacji. Instrukcje obejmują RIPE NCC, ARIN, APNIC, AFRINIC i LACNIC, każda z odnośnikiem do dokumentacji danego rejestru.
Interfejs działa po polsku, angielsku, niemiecku, francusku, hiszpańsku, portugalsku, włosku, niderlandzku, czesku i rumuńsku, w motywie jasnym i ciemnym.
Uruchom na własnym komputerze
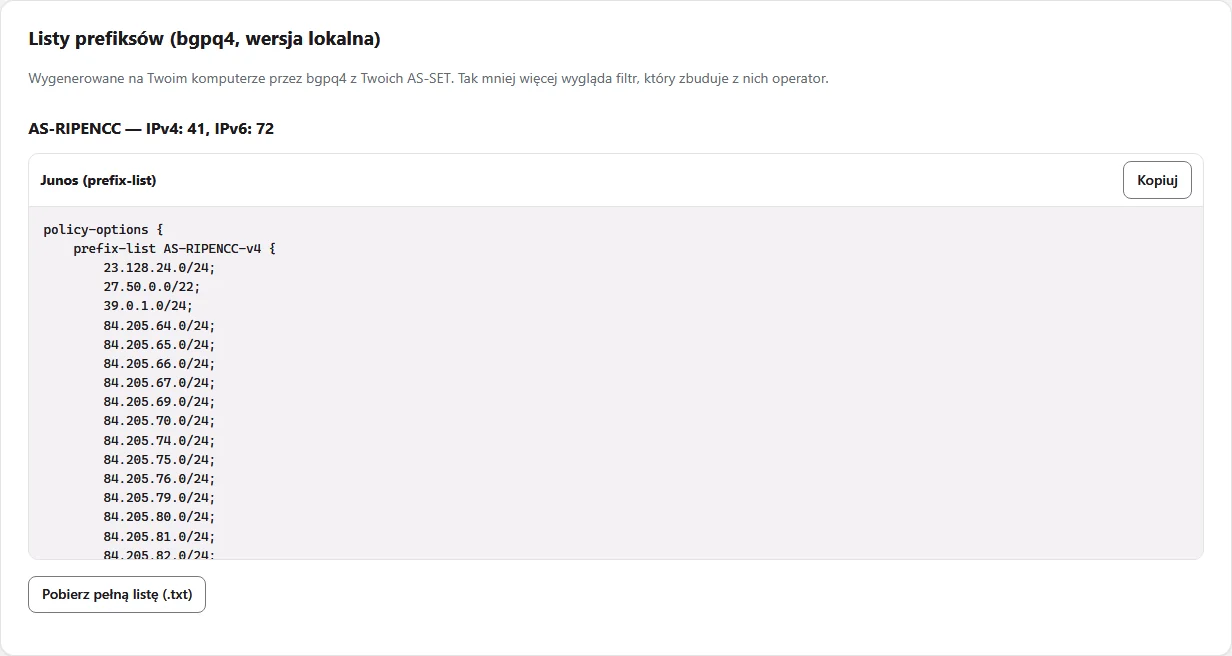
Narzędzie działa w przeglądarce i nie ma serwera: przeglądarka pyta bezpośrednio publiczne serwisy, czyli bazę RIPE, RIPEstat, rejestry RIR (RDAP), IRR Explorer i PeeringDB. Możesz je też pobrać i uruchomić lokalnie: start.bat w Windows, start.sh w Linuksie i macOS albo Docker. Jeśli masz bgpq4 (jest już w obrazie Dockera), wersja lokalna dodaje listy prefiksów zbudowane z Twoich AS-SET-ów: liczbę prefiksów, prefix-list dla Junos i pełną listę w pliku.
Kod jest udostępniony na licencji AGPL-3.0, treść na CC BY-SA 4.0. Jak pobrać i uruchomić narzędzie, opisuje README.
Na czym opierają się testy
Każdy test wynika z opublikowanego źródła: dokumentów RFC (6811, 9319, 9582, 7454, 6483, 2622 i projektów ASPA), dokumentów RIPE NCC i dokumentacji wszystkich pięciu RIR, MANRS oraz publicznych wymagań wdrożeniowych znanych operatorów scrubbing center. Testy AS-SET-ów opierają się na wystąpieniach Lassego Jarlskova (Telia Company) — „Securing your AS-set” na BalticNOG 2025 i „Prelude to a BGP hijack?” na DKNOG15 — oraz na artykule „The Scourge of Excessive AS-SETs” Douga Madory’ego i Joba Snijdersa. Pełną listę, z autorami i odnośnikami, zawiera sekcja źródeł w README.
Kiedy warto do nas zadzwonić
Narzędzie pokazuje, co poprawić w rejestrach. Przekierowanie to jednak tylko część ochrony: najpierw atak trzeba wykryć w ciągu kilku sekund i odfiltrować na brzegu własnej sieci, a przekazanie ruchu do scrubbing center wymaga procedury uzgodnionej wcześniej. Jeśli chcesz przejść ją z nami przed pierwszym atakiem, napisz do nas.
